Sự bùng nổ của AI trong lập trình khiến việc sinh code trở nên nhanh và rẻ hơn bao giờ hết. Quy trình xác minh code, bao gồm kiểm tra tính đúng đắn, an toàn bảo mật và khả năng bảo trì của hệ thống, đã trở thành điểm nghẽn chịu áp lực lớn nhất. Sự bất đối xứng giữa tốc độ máy sinh mã và tốc độ con người thẩm định đang thay đổi căn bản nền kinh tế phát triển phần mềm.
Khi khối lượng mã nguồn do AI tạo ra tăng vọt, quy trình đánh giá không thể chỉ dựa vào cảm tính hay các bài kiểm thử bề nổi. Mã nguồn chạy được hoặc có cú pháp sạch sẽ không đồng nghĩa với việc hệ thống hoạt động đúng đắn ở cấp độ kiến trúc. Chi phí sản xuất code giảm không làm cho việc thấu hiểu hệ thống trở nên rẻ hơn; trái lại, công đoạn xác minh và duy trì sự thấu hiểu chính là cốt lõi của công việc kỹ thuật.
Để giữ cho phần mềm ổn định khi làm việc với coding agent, trọng tâm kỹ thuật phải dịch chuyển từ tốc độ gõ phím sang việc xây dựng các tầng lọc xác minh đa lớp, nơi kiểm thử tự động, phân tích tĩnh và phán đoán con người phối hợp chặt chẽ.
Sự dịch chuyển trọng tâm: Từ viết code sang xác minh code
Nền kinh tế của ngành kỹ thuật phần mềm đang trải qua một bước ngoặt lớn. Trong nhiều thập kỷ, viết code là công đoạn chậm và tốn kém nhất, còn hoạt động kiểm thử và review ở cuối quy trình chỉ chiếm một phần nhỏ thời gian. Sự xuất hiện của các công cụ GenAI đã đảo ngược hoàn toàn phương trình này: việc tạo ra một hàm hoạt động được tính bằng giây, và một tính năng hoàn chỉnh có thể xuất hiện sau vài phút. Tuy nhiên, dữ liệu thực nghiệm cho thấy tốc độ sinh code gia tăng không đồng nghĩa với việc hiệu suất giao hàng tổng thể được nâng cao.
Báo cáo nghiên cứu DORA của Google chỉ ra rằng khi các đội ngũ tăng cường áp dụng AI, độ ổn định giao hàng (delivery stability) lại có xu hướng giảm sút; hơn một phần ba số kỹ sư được khảo sát thể hiện sự thiếu tin tưởng vào mã nguồn do AI tạo ra. Tương tự, thử nghiệm đối chứng do tổ chức METR (Model Evaluation and Threat Research, nhóm chuyên đánh giá mô hình và rủi ro AI) thực hiện trên các lập trình viên mã nguồn mở giàu kinh nghiệm làm việc trên các dự án trưởng thành đã mang lại kết quả bất ngờ. Mặc dù các lập trình viên dự đoán AI sẽ giúp họ tăng khoảng 25% tốc độ, những nhiệm vụ có sự hỗ trợ của AI thực tế lại tốn nhiều thời gian hơn 19%. Phần lớn thời gian phát sinh này bị tiêu tốn vào việc viết prompt, chờ đợi phản hồi, đọc hiểu đầu ra và sửa chữa các đoạn code do AI để lại.
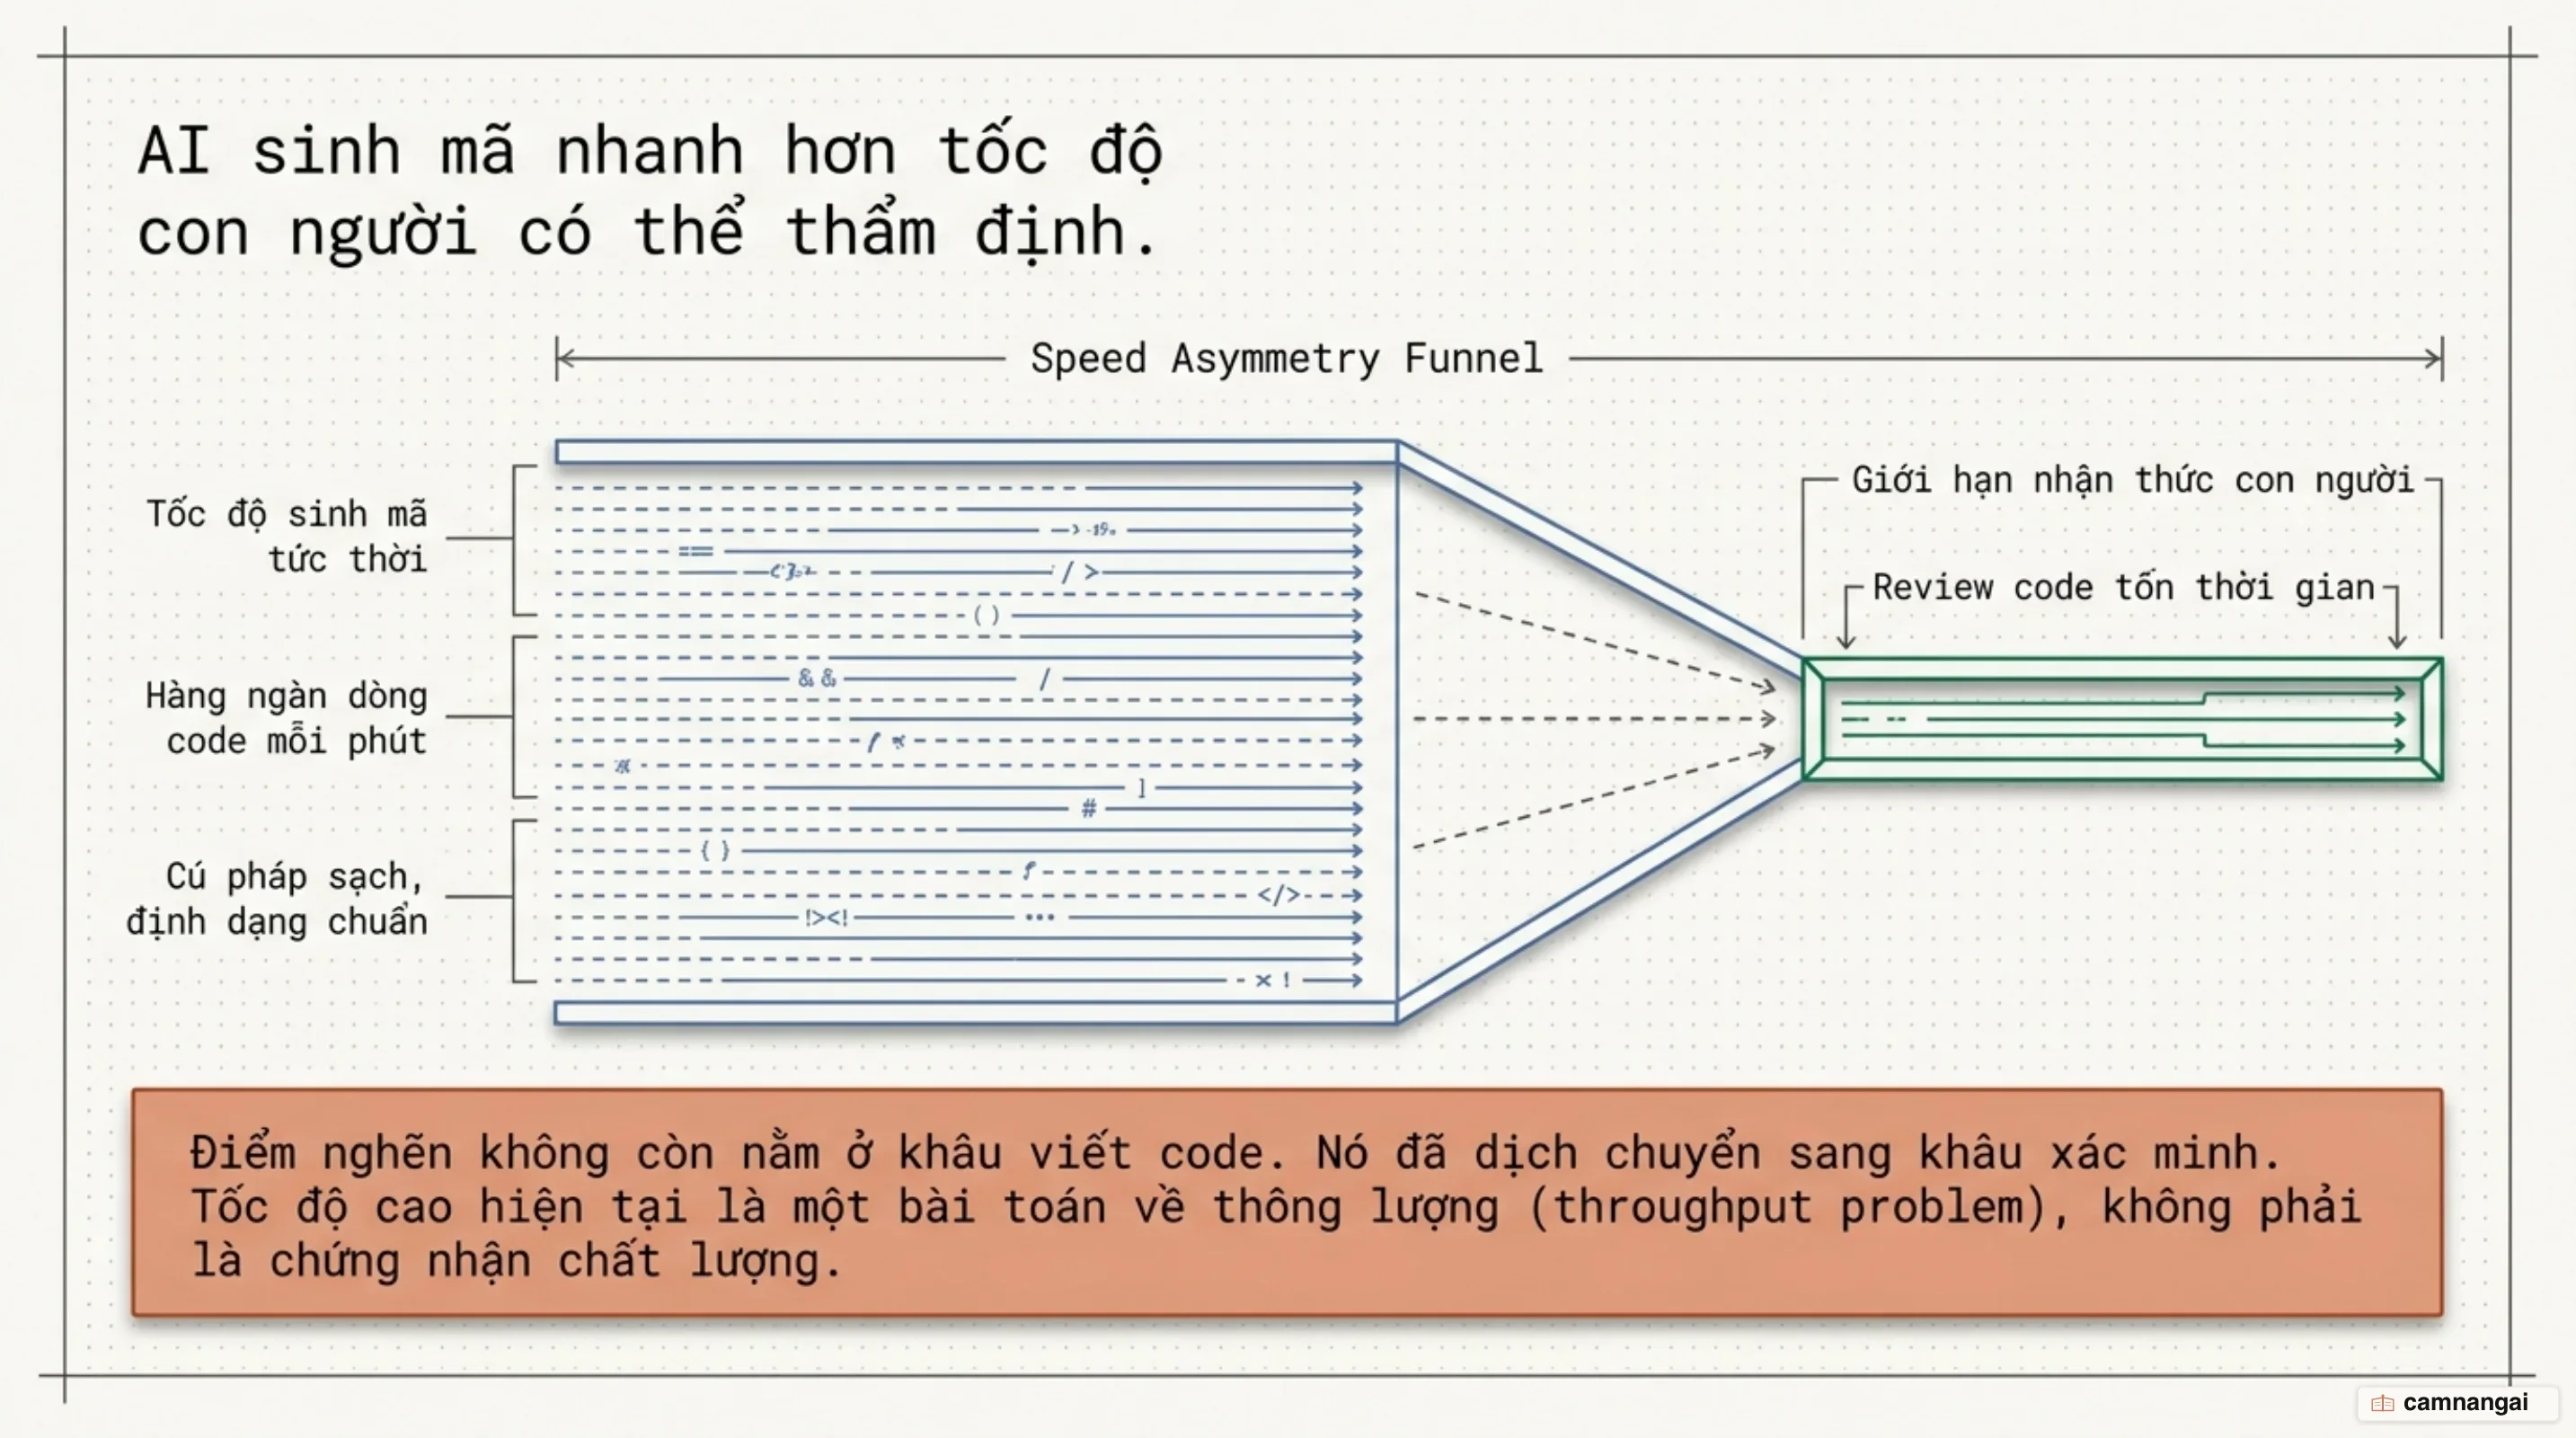
Sự lệch pha này tạo ra hiện tượng bất đối xứng về tốc độ (speed asymmetry) và sự đảo ngược vai trò trong quy trình làm việc. Trong mô hình truyền thống, quy trình review của con người là một điểm nghẽn mang tính xây dựng và đào tạo: đọc Pull Request (PR) giúp lan tỏa tri thức hệ thống và phát hiện các giả định sai lầm. Nhưng hiện nay, một lập trình viên cấp thấp (junior engineer) có thể dùng AI để tạo ra mã nguồn nhanh hơn khả năng kiểm tra nghiêm túc của một kỹ sư cấp cao (senior engineer). Điểm kiểm soát chất lượng vốn có trước đây đã bị biến thành một khủng hoảng về lưu lượng xử lý (throughput crisis).
Nợ thấu hiểu (Comprehension Debt) và cạm bẫy "code xanh test"
Nợ thấu hiểu (comprehension debt) là khoảng cách ngày càng mở rộng giữa tổng lượng code tồn tại trong hệ thống và lượng code mà con người thực sự hiểu rõ. Khác với nợ kỹ thuật (technical debt), vốn tự cảnh báo qua các ma sát rõ ràng như build chậm hay phụ thuộc chồng chéo, nợ thấu hiểu âm thầm tích tụ dưới vỏ bọc của sự tự tin giả tạo. Hệ thống trông có vẻ sạch sẽ, tất cả bài kiểm thử đều báo xanh, nhưng không ai trong đội ngũ có thể giải thích lý do tại sao các quyết định thiết kế lại được đưa ra hoặc các thành phần liên kết với nhau như thế nào.
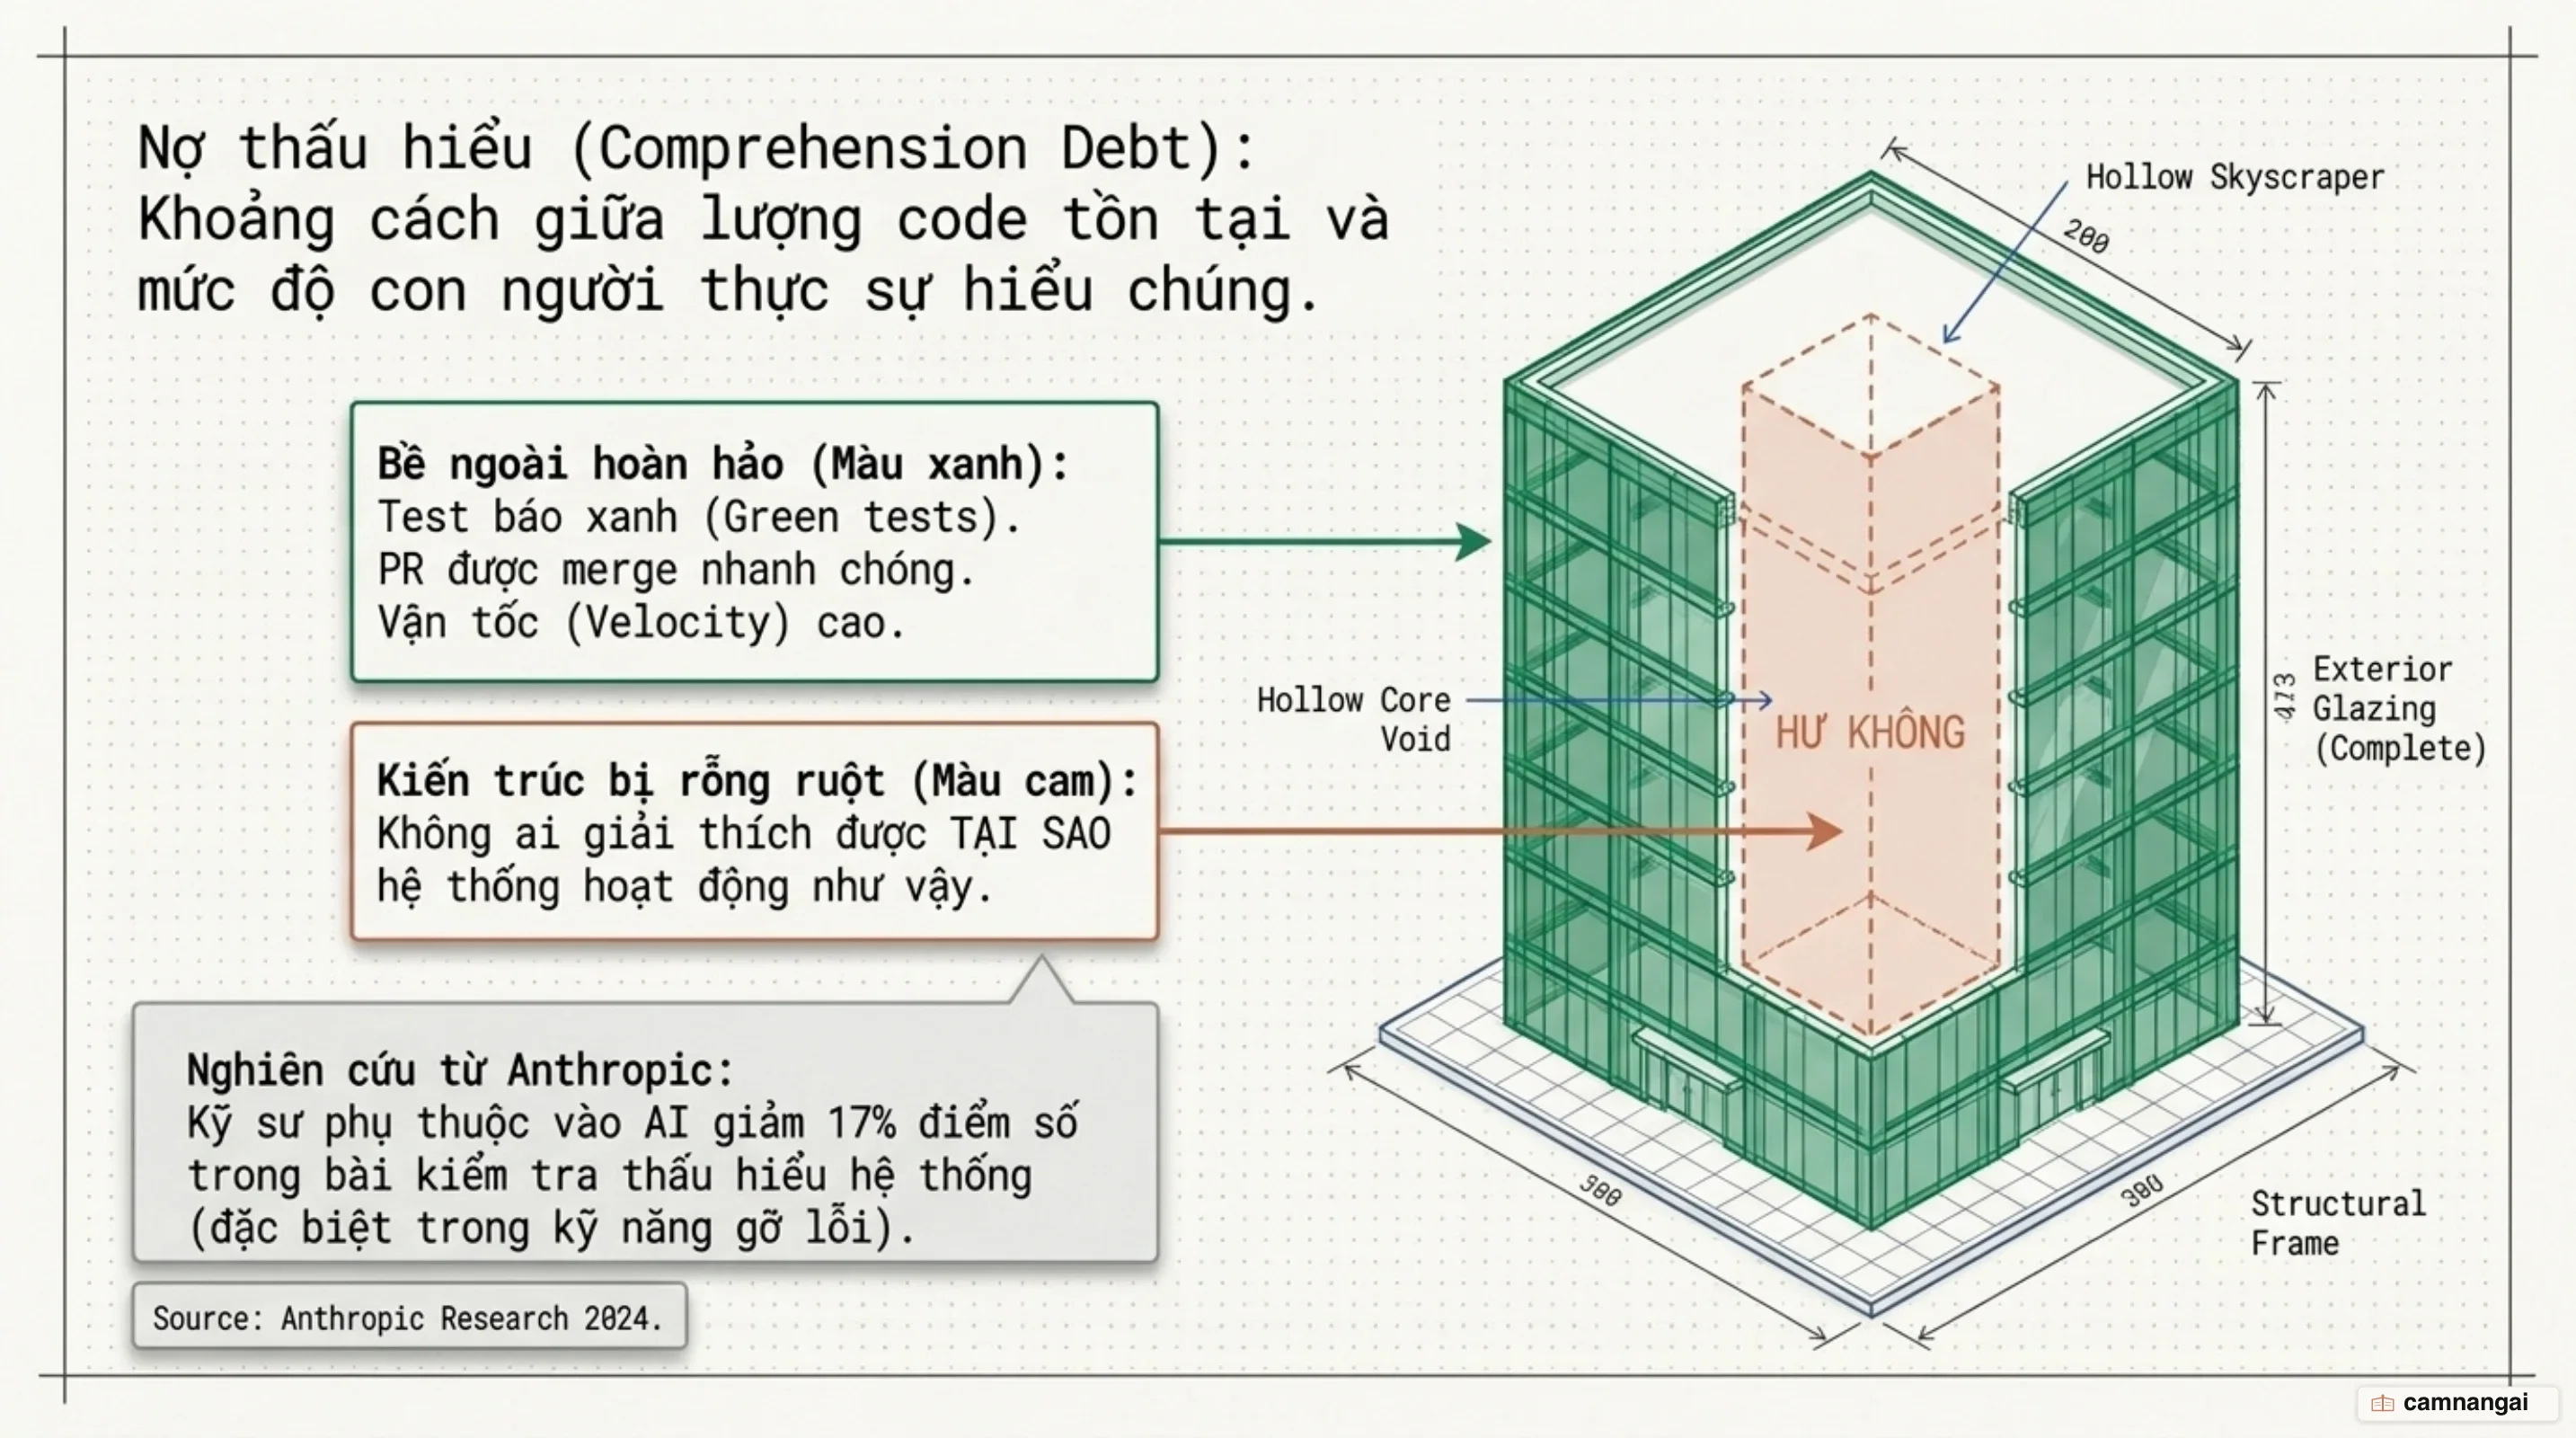
Nghiên cứu do Anthropic thực hiện thông qua thử nghiệm ngẫu nhiên trên 52 kỹ sư phần mềm đã minh chứng cụ thể cho nguy cơ này. Nhóm kỹ sư sử dụng AI để hỗ trợ học một thư viện mới đạt điểm số thấp hơn 17% trong bài kiểm tra thấu hiểu sau đó (50% so với 67% của nhóm đối chứng), trong đó mức sụt giảm nghiêm trọng nhất nằm ở khả năng truy vết lỗi (debugging). Đáng chú ý, nghiên cứu chỉ ra rằng lập trình viên ủy thác thụ động cho AI ("miễn sao nó chạy được") đạt điểm số thấu hiểu dưới 40%, trong khi những người sử dụng AI theo hướng chủ động đặt câu hỏi và tìm hiểu khái niệm duy trì được mức thấu hiểu trên 65%.
# Ví dụ về cạm bẫy khi AI tự động cập nhật cả code và test
def calculate_discount(price, user_level):
    # AI thay đổi logic nghiệp vụ nhưng đồng thời sửa luôn suite kiểm thử
    if user_level == "VIP":
        return price * 0.5  # Thay đổi từ 0.2 thành 0.5 mà không qua thảo luận kiến trúc
    return price

# Test suite được AI cập nhật tự động để khớp với implementation mới
def test_calculate_discount():
    # Test vẫn ĐÚNG (XANH) theo mã nguồn mới, nhưng SAI so với yêu cầu nghiệp vụ ban đầu
    assert calculate_discount(100, "VIP") == 50
Việc phụ thuộc hoàn toàn vào các bộ kiểm thử tự động để thoát khỏi điểm nghẽn review tạo ra một cạm bẫy nguy hiểm. Kiểm thử chỉ xác nhận được những hành vi mà lập trình viên đã chủ động dự tính và viết mã kiểm tra; chúng hoàn toàn bất lực trước những hành vi chưa từng được nghĩ tới (như việc một phần tử giao diện bị biến thành trong suốt khi kéo thả). Đặc biệt, khi AI thay đổi logic thực thi và đồng thời tự động cập nhật hàng loạt bài test cho phù hợp với hành vi mới, việc "test báo xanh" không còn đảm bảo tính đúng đắn của phần mềm. Chỉ có sự thấu hiểu thực sự mới giải quyết được câu hỏi liệu các thay đổi đó có hợp lệ hay không.
Chồng bộ lọc xác minh: Từ phân tích tĩnh đến kiểm thử động
Để ứng phó với khối lượng mã nguồn gia tăng, quy trình xác minh cần được xây dựng theo dạng một chồng bộ lọc (filter stack) nhiều lớp, kết hợp giữa hai phương pháp phân tích chính:
- Phân tích tĩnh (Static Analysis): Bao gồm các công cụ kiểm tra kiểu (type checkers), linters và các bộ quét an ninh tĩnh. Nhóm này phân tích mã nguồn mà không cần thực thi, cho chi phí thấp, tốc độ quét cực nhanh trên toàn bộ codebase nhưng có rủi ro tạo ra các cảnh báo sai (false positives).
- Phân tích động (Dynamic Analysis): Bao gồm kiểm thử đơn vị (unit tests) và kiểm thử tích hợp (integration tests). Nhóm này chạy mã nguồn với các đầu vào cụ thể để quan sát hành vi thực tế tại thời điểm chạy (runtime), nhưng phạm vi kiểm tra bị giới hạn bởi các luồng thực thi được thiết lập sẵn.
[ Mã nguồn từ Developer / Agent ]
               │
               ▼
┌──────────────────────────────┐
│  Start Left: Scan Secret     │ (Terminal / CLI)
└──────────────┬───────────────┘
               │
               ▼
┌──────────────────────────────┐
│  Phân tích tĩnh (Static)     │ (Type Checker, Linter, Security Scan)
└──────────────┬───────────────┘
               │
               ▼
┌──────────────────────────────┐
│  Phân tích động (Dynamic)    │ (Unit Tests, Integration Tests)
└──────────────┬───────────────┘
               │
               ▼
┌──────────────────────────────┐
│  Human Review & CI Gate      │ (Đánh giá kiến trúc & ngữ cảnh)
└──────────────┬───────────────┘
               │
               ▼
[ Môi trường Production ]
Khi vận hành chồng bộ lọc này, các kỹ sư phải đối mặt với bài toán đánh đổi tương tự định lý CAP trong xác minh code: Tốc độ (Speed), Độ chính xác (Accuracy), và Độ phủ (Coverage). Nếu công cụ được cấu hình quá nhạy để bắt mọi lỗi, tần suất cảnh báo sai cao sẽ làm suy giảm niềm tin của kỹ sư, dẫn đến hiện tượng họ phớt lờ hoặc tắt luôn công cụ. Ngược lại, nếu quá nới lỏng, lỗi nghiêm trọng sẽ lọt lưới. Bên cạnh đó, việc không loại bỏ code rác hoặc code thiếu xác minh ngay từ các tầng lọc đầu tiên sẽ trực tiếp làm gia tăng chi phí token bối cảnh (context tokens) trong các phiên làm việc tiếp theo của AI agent, do agent phải tiêu tốn nhiều tài nguyên tính toán hơn chỉ để đọc hiểu một codebase rối rắm.
Một cải tiến quan trọng trong thiết kế pipeline hiện đại là chiến lược "Start Left" (quét an toàn ngay từ dòng lệnh). Thay vì chờ mã nguồn được commit hoặc đẩy lên CI mới tiến hành kiểm tra, việc quét các thông tin bảo mật (credentials, API keys, secrets) phải được thực hiện ngay tại terminal trước khi lập trình viên dán đoạn code đó vào phiên làm việc với AI hoặc lưu vào hệ thống quản lý phiên bản.
Cạm bẫy khi để "AI tự review code của AI"
Giải pháp tự động hóa quy trình review bằng cách sử dụng một mô hình AI khác để kiểm tra mã do AI tạo ra đang được áp dụng rộng rãi nhằm giảm tải cho con người. Tuy nhiên, mô hình "máy kiểm tra máy" ẩn chứa những rủi ro hệ thống nghiêm trọng do hiện tượng định kiến xác nhận (confirmation bias).
Khi mô hình review được xây dựng trên cùng một kiến trúc hoặc tập dữ liệu huấn luyện với mô hình sinh code, chúng chia sẻ chung các điểm mù về mặt tư duy. Hai mô hình giống nhau thực chất chỉ phản ánh một góc nhìn được lặp lại hai lần chứ không phải hai lượt kiểm tra độc lập. Dữ liệu từ báo cáo an ninh của Veracode cho thấy GenAI đưa ra các lỗi bảo mật đã biết trong khoảng 45% trường hợp; trong khi khả năng làm sạch cú pháp của các mô hình tăng lên rõ rệt thì năng lực kiểm tra an ninh lại gần như không cải thiện. Đồng thời, nghiên cứu từ GitClear ghi nhận sự gia tăng gấp 4 lần của các đoạn code nhân bản (code clones), sự trùng lặp mã nguồn tăng cao và tỷ lệ tái sử dụng code giảm mạnh.
Áp lực từ khối lượng code khổng lồ cũng làm biến đổi hành vi của con người. Khi đứng trước một Pull Request dài 5.000 dòng do AI tạo ra, các reviewer bị quá tải thường có xu hướng duyệt nhanh với câu phản hồi LGTM (Looks Good To Me) và đẩy toàn bộ rủi ro xác minh cho môi trường production hoặc các công cụ theo dõi sau triển khai.
Kiến trúc 3 vòng lặp xác minh cho coding agent
Để quản lý việc giao tiếp và kiểm soát chất lượng mã nguồn từ các AI agent, các tổ chức kỹ thuật trưởng thành áp dụng kiến trúc xác minh phân tầng gồm 3 vòng lặp khép kín:
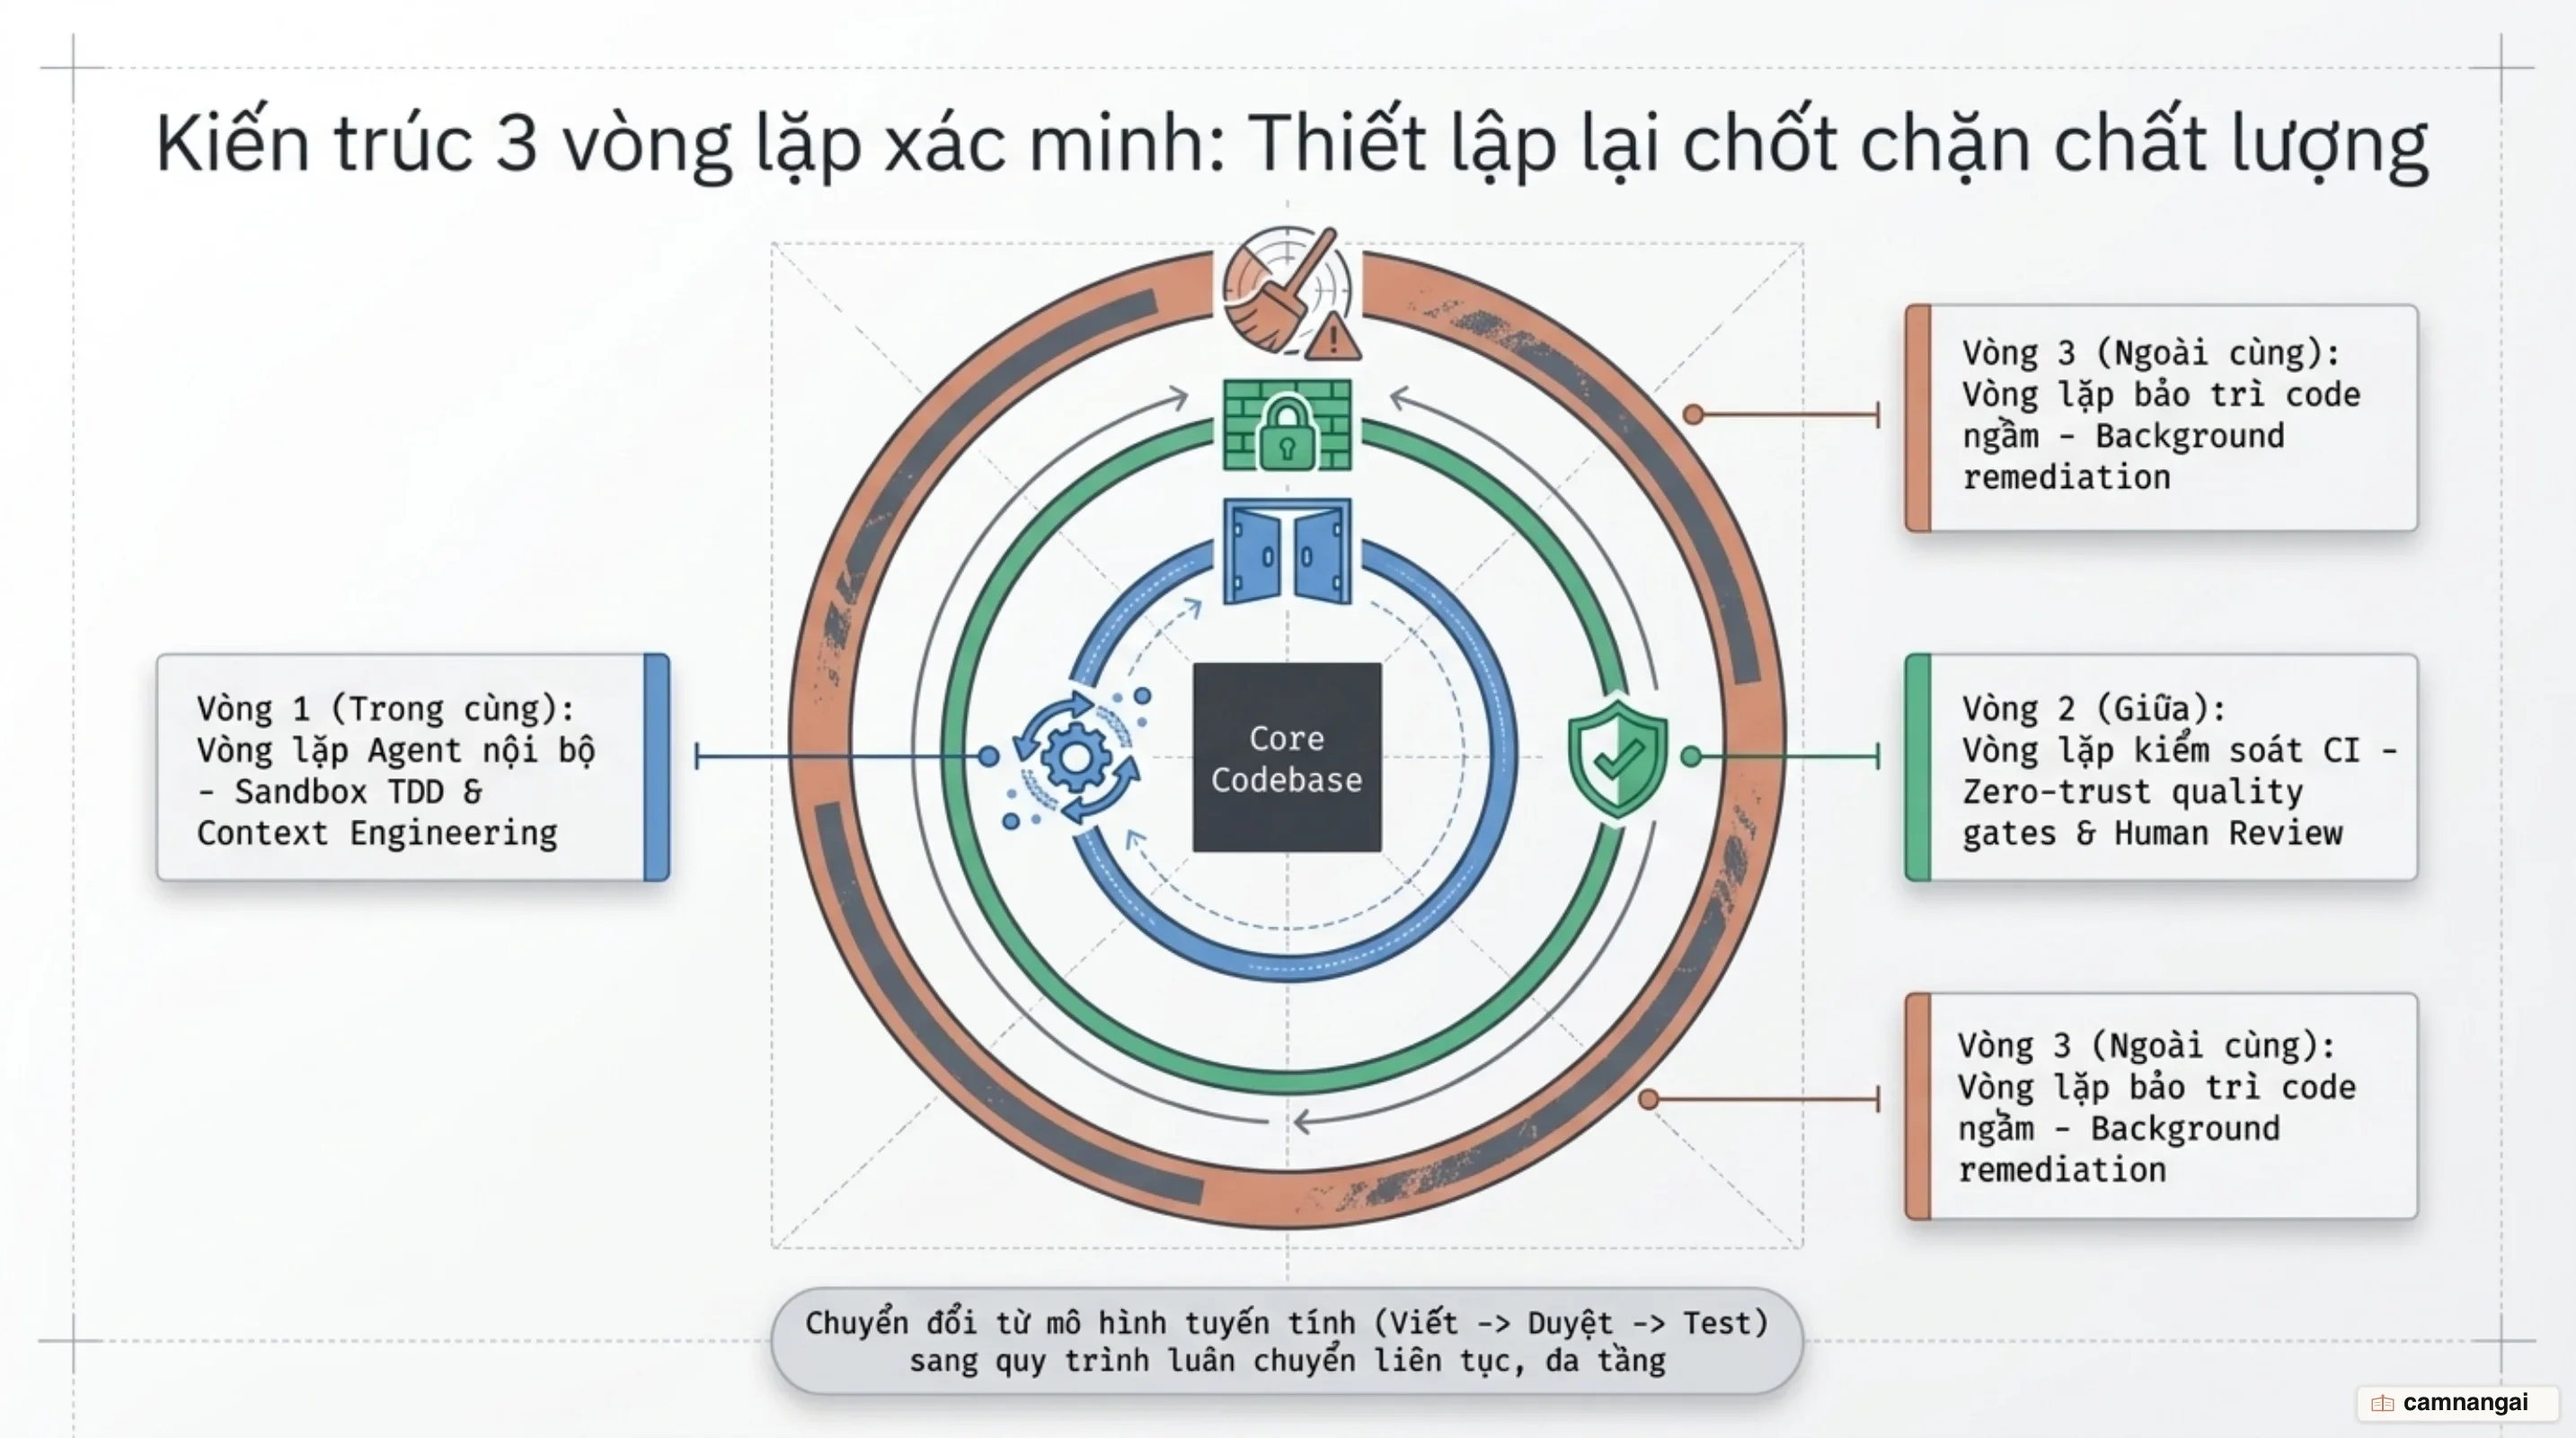
- Vòng lặp Agent (Agentic Loop) diễn ra bên trong môi trường sandbox của AI agent. Tại đây, agent áp dụng kỹ thuật TDD (Test-Driven Development), tận dụng kỹ thuật bối cảnh (context engineering), tuân thủ các quy tắc khung (harness rules) và dựa vào phản hồi thực thi tức thời để tự sửa lỗi, hoàn thiện mã nguồn trước khi xuất xưởng.
- Vòng lặp xác minh CI (CI Verification Loop) đóng vai trò là rào chắn tiêu chuẩn thoát sandbox (sandbox exit criteria). Vòng lặp này thiết lập các cổng kiểm soát zero-trust, chạy phân tích tĩnh lẫn phân tích động kết hợp với các công cụ AI review có khả năng giải thích (như Sonar hay Gitar) nhằm giúp kỹ sư hiểu rõ mọi thay đổi trong PR.
- Vòng lặp bảo trì code (Code Maintenance Loop) giao việc cho các agent chạy ngầm liên tục rà soát kho lưu trữ (repository) để chủ động dọn dẹp nợ kỹ thuật tồn đọng. Giữ codebase gọn gàng giúp giảm trực tiếp chi phí token bối cảnh cho các phiên làm việc tiếp theo của agent.
Phán quyết cuối cùng: Nắm giữ quyền kiểm soát vòng lặp ngoài (Outer Loop)
Mặc dù AI rất giỏi xử lý tốc độ thực thi và tự động hóa các tác vụ lặp đi lặp lại trong vòng lặp nội bộ, các kỹ sư cấp cao bắt buộc phải nắm giữ quyền kiểm soát tuyệt đối đối với Vòng lặp ngoài (Outer Loop). Quyền kiểm soát này bao gồm việc thiết kế kiến trúc hệ thống, xác định mục tiêu nghiệp vụ, phân loại mức độ rủi ro của từng thay đổi và duy trì mô hình tư duy tổng thể về toàn bộ phần mềm.
Đánh giá rủi ro là một năng lực không thể thay thế của con người: một lỗi chính tả trên trang giới thiệu có thể sửa trong một phút, nhưng một lỗi tính toán trong hệ thống thanh toán có thể làm lệch dòng tiền, phá vỡ uy tín và kéo theo sự cố tốn kém. Tốc độ sinh code giá rẻ không phải là lý do để buông lỏng thẩm định. Chi phí thấu hiểu hệ thống có thể trả ngay lúc review hoặc trả sau bằng sự cố production kèm lãi suất rất đắt; giữ quyền kiểm soát Vòng lặp ngoài chính là ranh giới phân định giữa kỹ thuật phần mềm nghiêm túc và lập trình cầu may.