Grok Bot (ra mắt ngày 11/08/2026 bởi xAI hợp tác cùng Cursor) là hệ thống tự hoạt động 24/7 trên một máy tính ảo đám mây riêng (microVM), cho phép tự động hóa quy trình làm việc đa bước từ đầu đến cuối trực tiếp trên ứng dụng, trình duyệt, hệ thống tệp và terminal.
Khác với các mô hình (AI) hội thoại thông thường vốn chỉ tạo văn bản hoặc đưa ra gợi ý, Grok Bot được thiết kế cho hình thức lao động kỹ thuật số (digital labor). Máy tính ảo của Bot tự mở trang web, nhập dữ liệu, trích xuất tệp và xử lý quy trình cho đến khi tạo ra kết quả hoàn chỉnh để người dùng kiểm tra.
Thay vì chỉ đưa ra bản thảo dở dang, Grok Bot đảm nhận vai trò một đồng nghiệp số trực tiếp thực thi và hoàn tất trọn vẹn quy trình công việc trên hạ tầng đích.
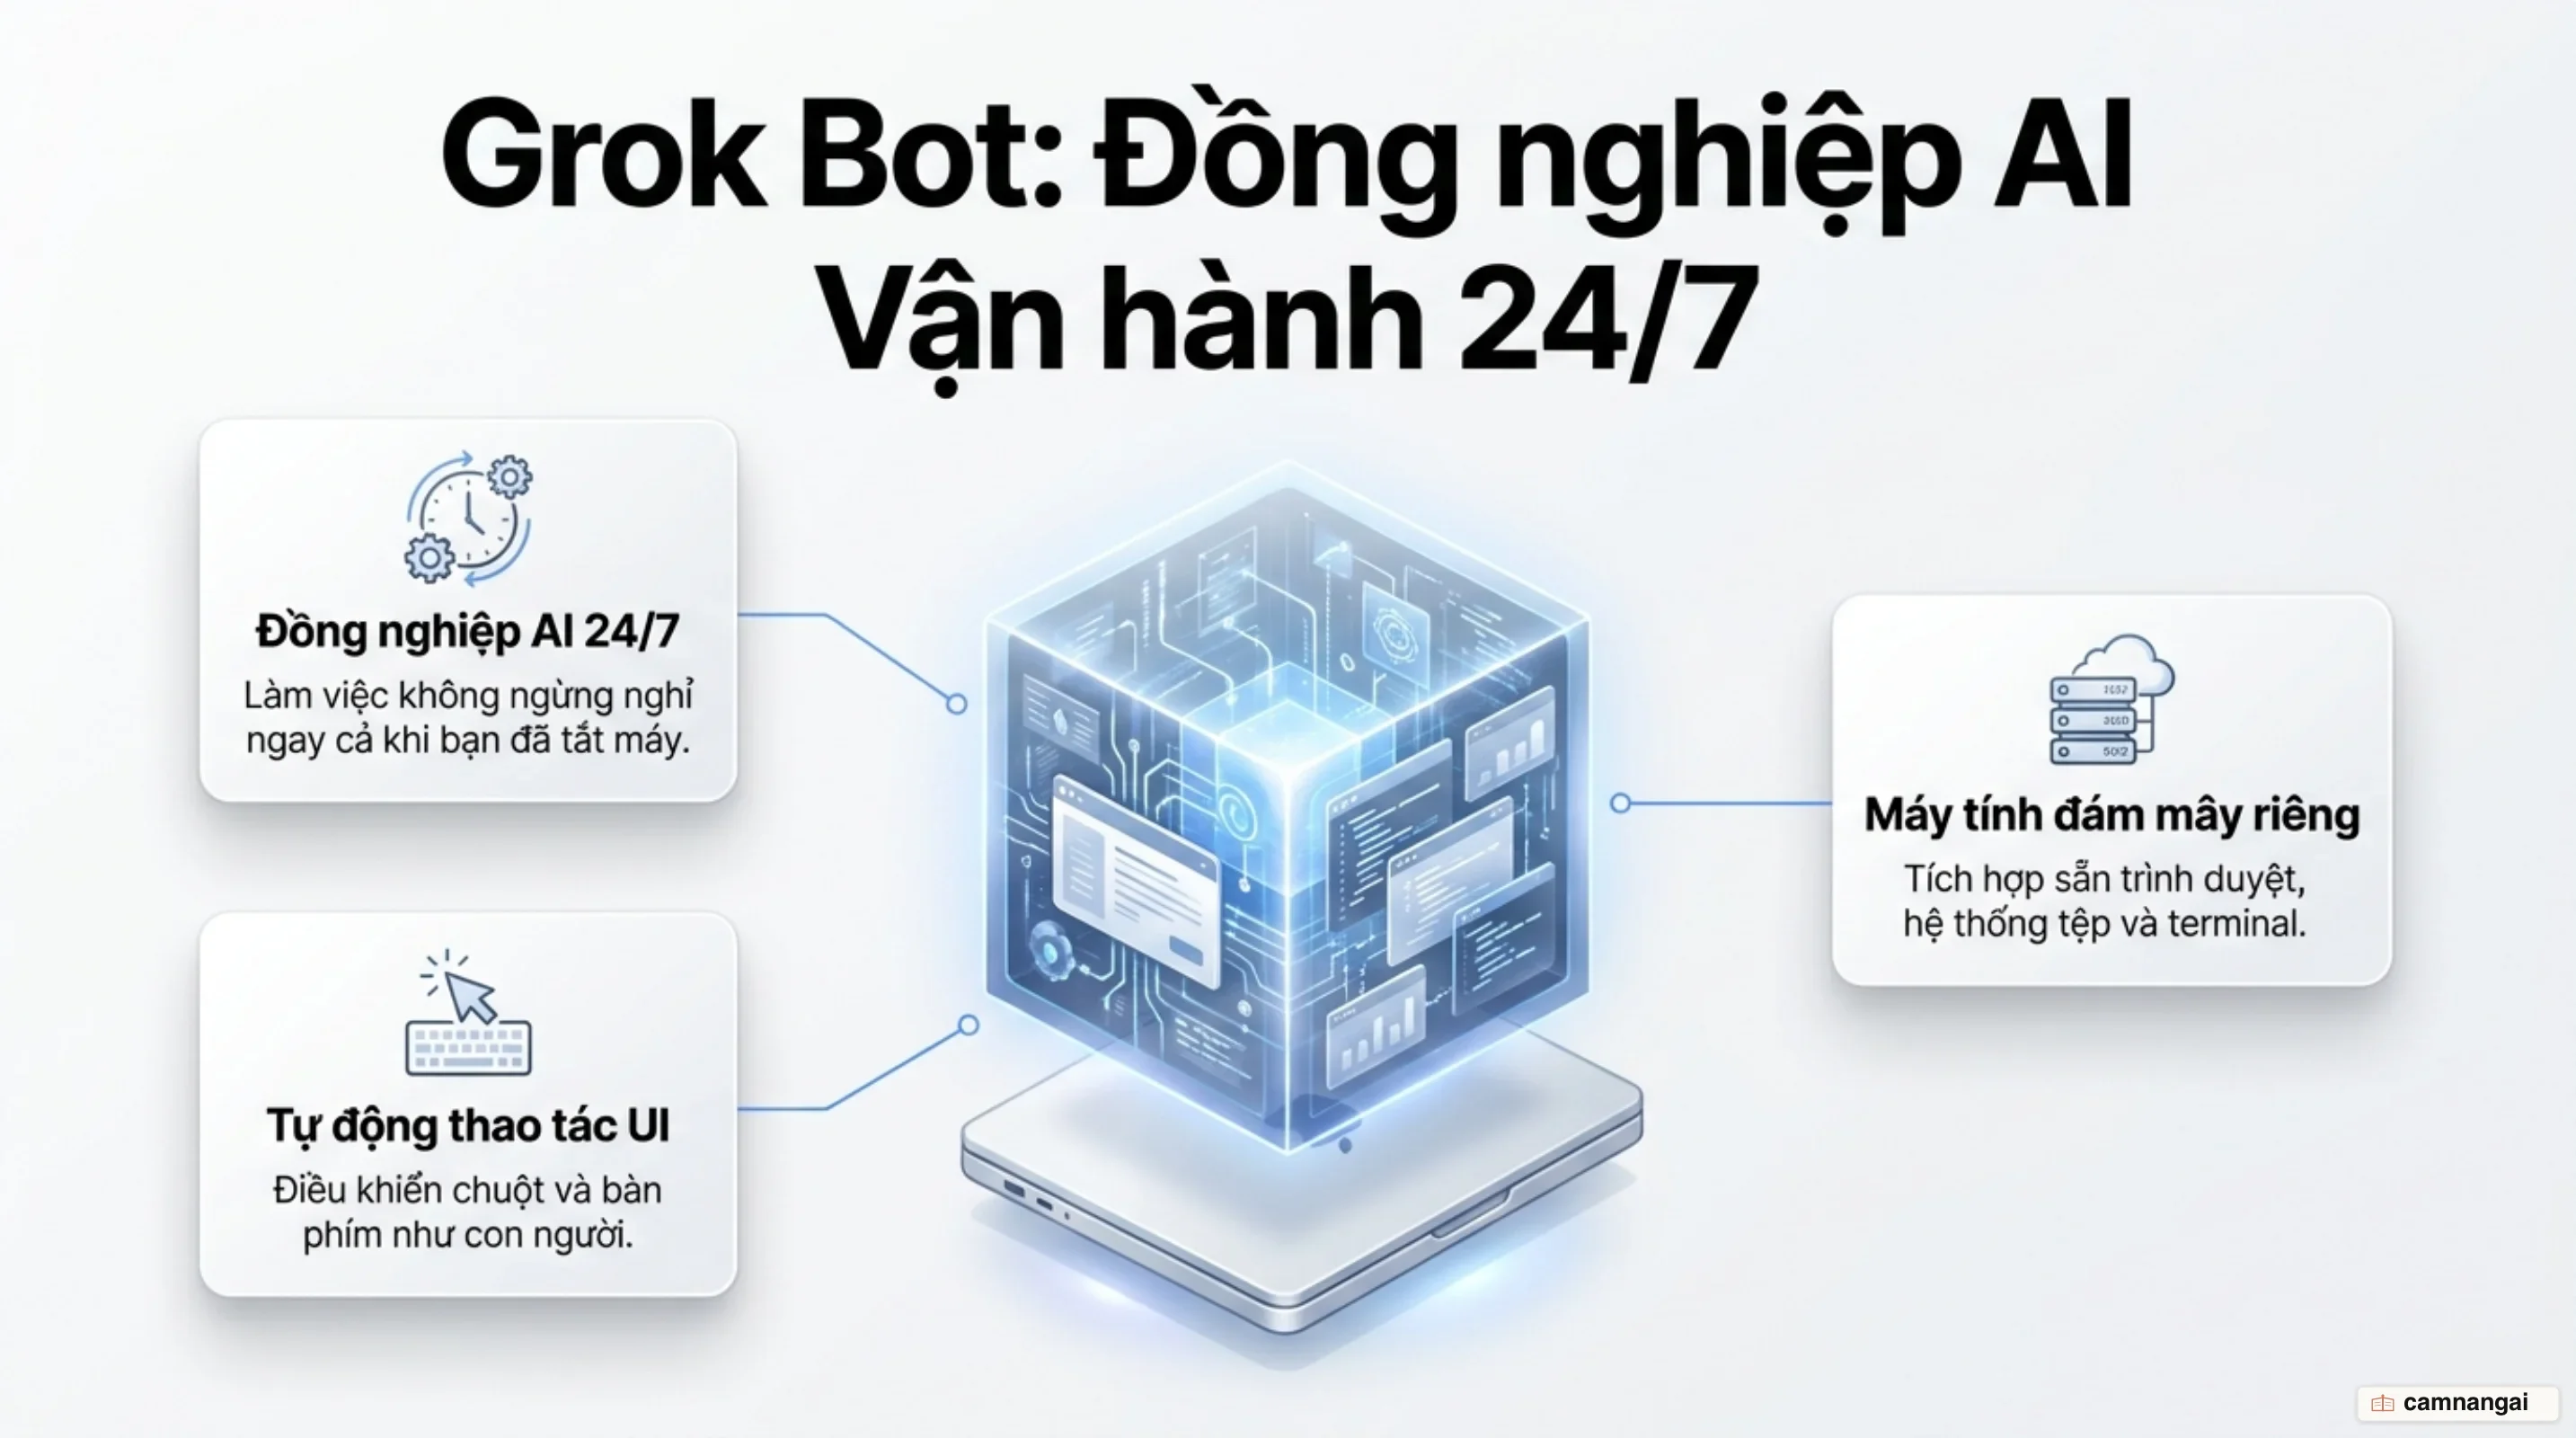
Grok Bot là gì và khác biệt gì so với chatbot truyền thống?
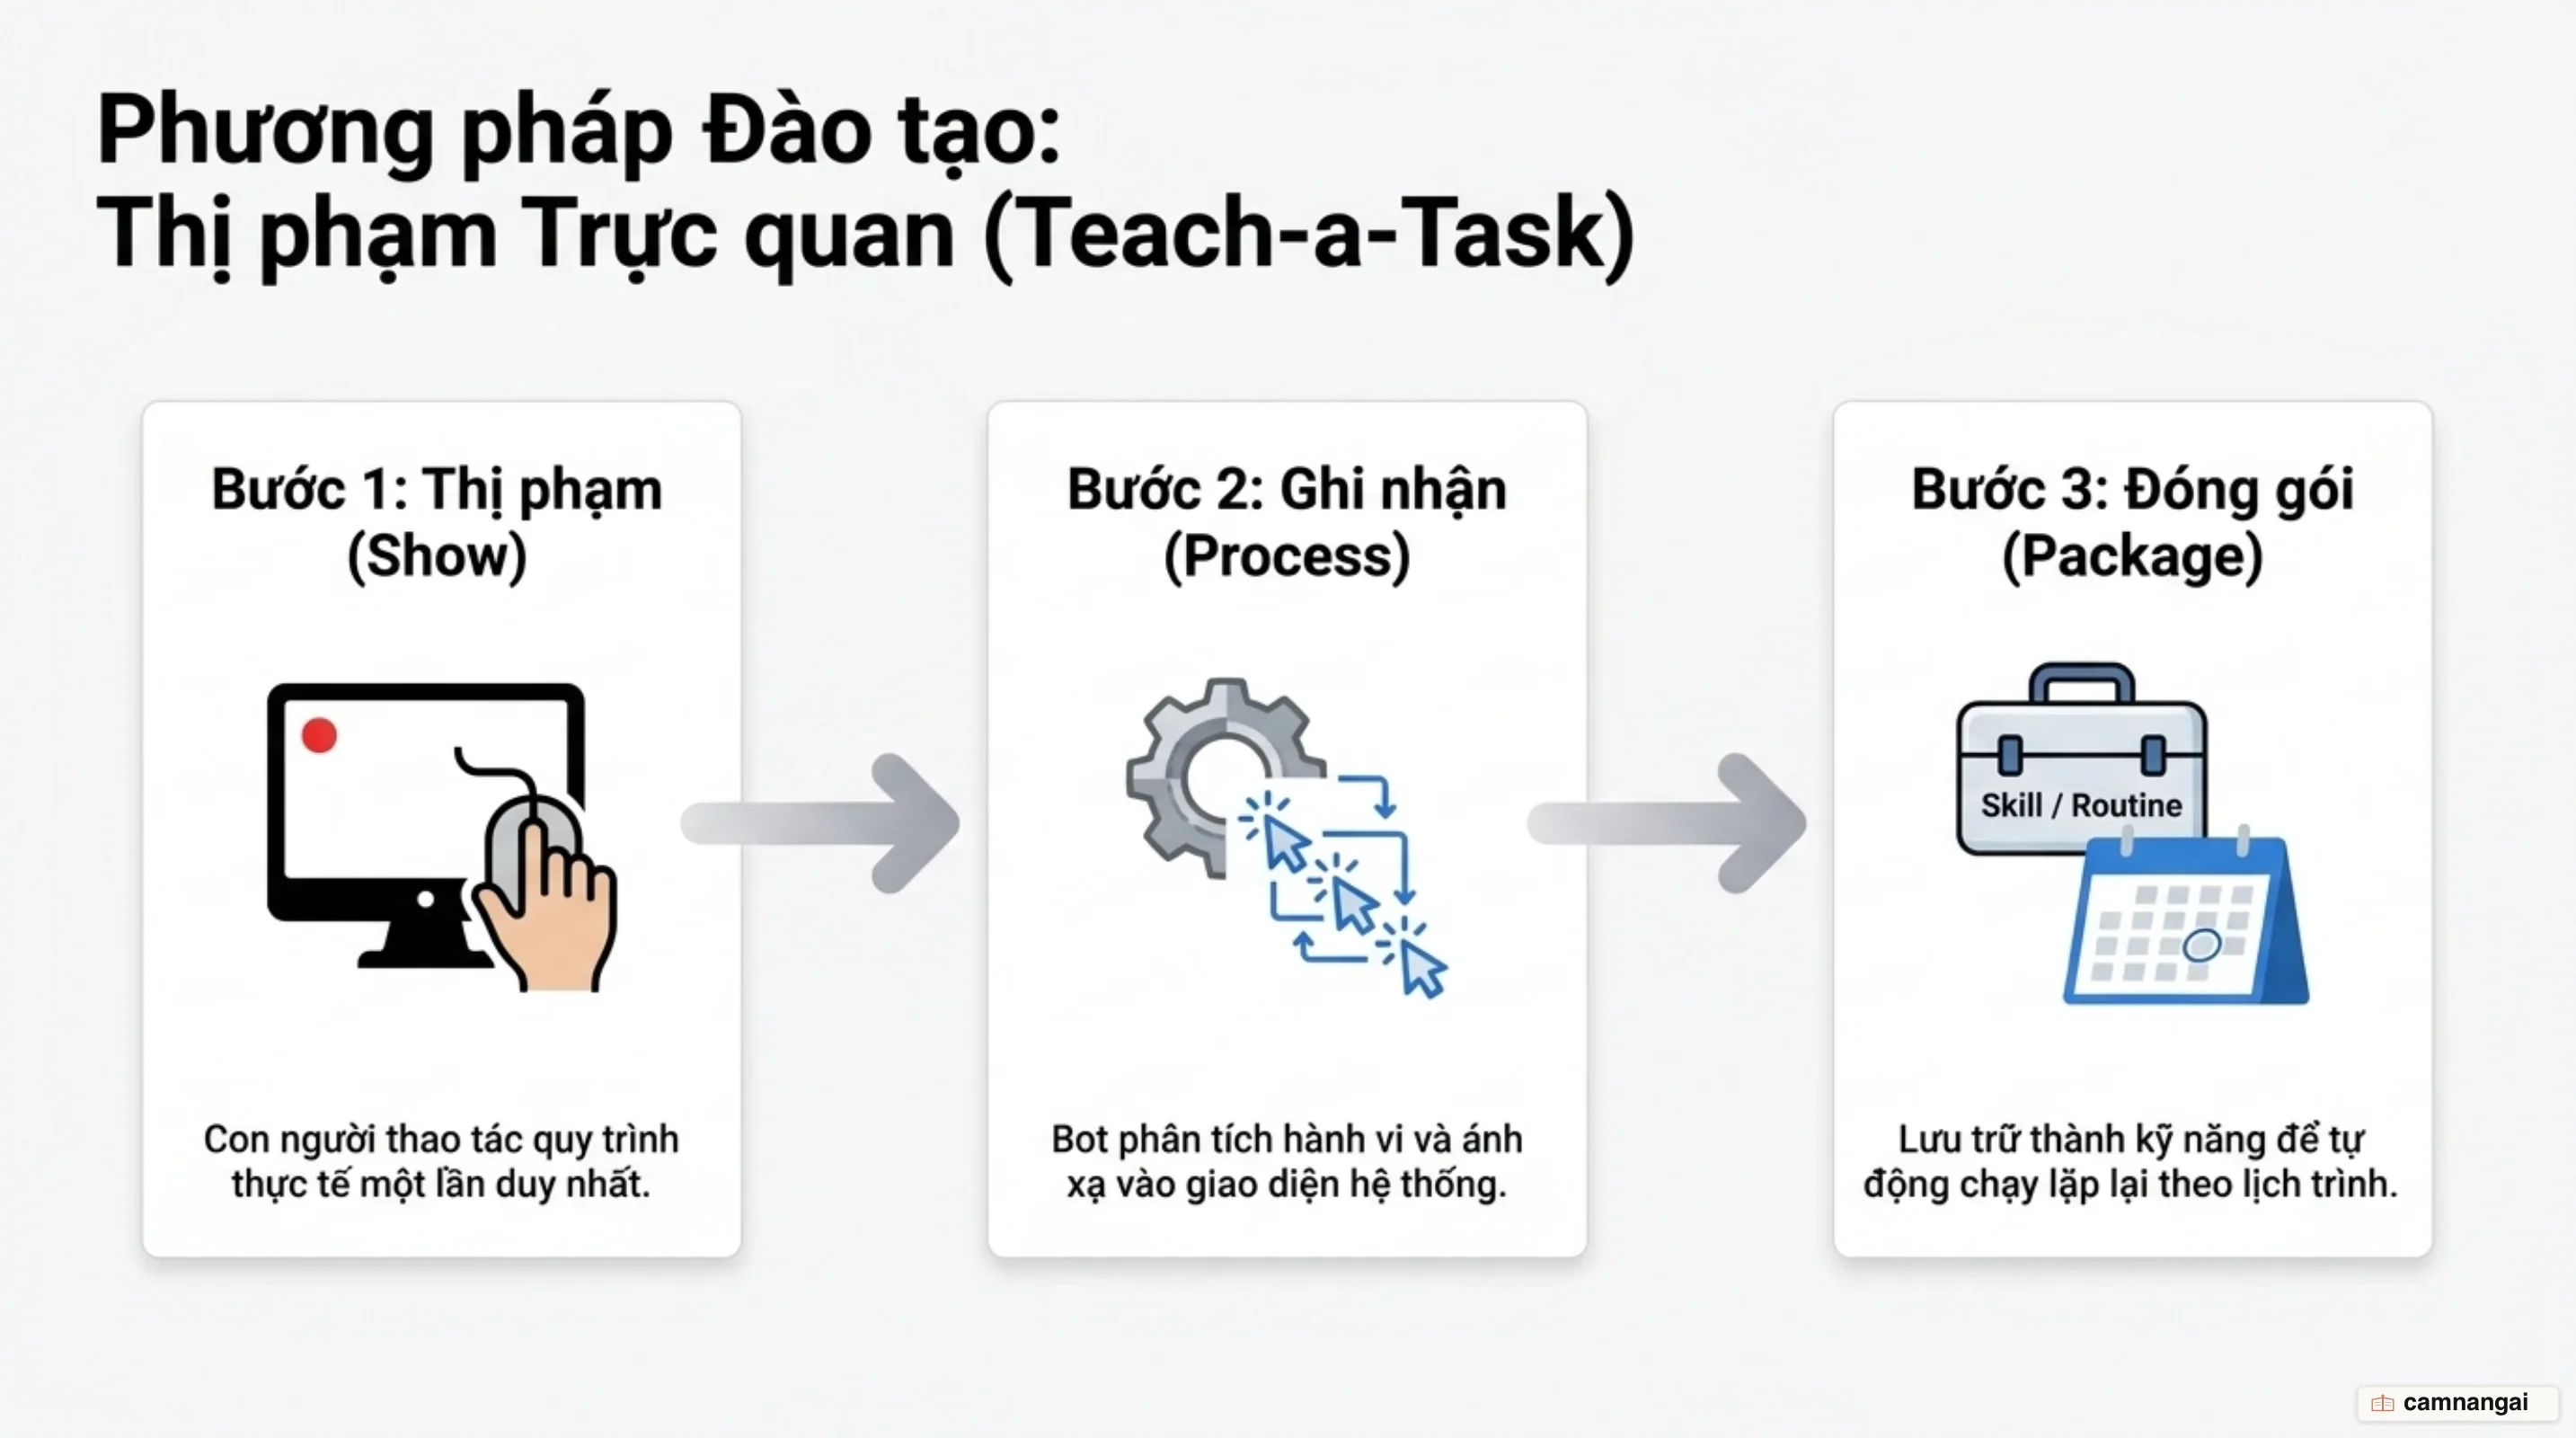
Cốt lõi sự khác biệt giữa Grok Bot và chatbot truyền thống (như ứng dụng Grok thông thường hay ChatGPT) nằm ở năng lực thao tác máy tính (computer-use).
Các chatbot thế hệ cũ phản hồi bằng dòng văn bản, phân tích dữ liệu trên giao diện chat và để lại toàn bộ công đoạn click chuột, tải tệp, điền biểu mẫu cho con người xử lý thủ công.
Ngược lại, Grok Bot tiếp nhận mục tiêu cấp cao, tự mở ứng dụng, tương tác với giao diện đồ họa và thực thi toàn bộ quy trình từ đầu đến cuối trên môi trường máy tính thực tế.
Bối cảnh ra đời của Grok Bot xuất phát từ sự hội tụ công nghệ và thỏa thuận thâu tóm giữa SpaceX / xAI với Anysphere (công ty phát triển Cursor) vào mùa xuân năm 2026. Sự kết hợp này đánh dấu bước dịch chuyển chiến lược từ các mô hình hội thoại đơn thuần sang hạ tầng thực thi tác vụ tự động trên quy mô lớn, biến AI thành lực lượng lao động số trực tiếp xử lý công việc chuyên môn.
Grok Bot không được bán lẻ dưới dạng một phần mềm độc lập. Mô hình phân phối của xAI đóng gói tính năng này bên trong các gói đăng ký cao cấp bao gồm: SuperGrok Heavy, Cursor Ultra (200 USD/tháng), Cursor Teams Premium (120 USD/người dùng/tháng), SuperGrok, SuperGrok Plus và các tài khoản thuộc gói Grok Business. Về mặt nền tảng, Grok Bot hỗ trợ ứng dụng máy tính trên macOS, Windows, Linux và thiết bị di động iOS (phiên bản Android đang trong quá trình phát triển, trong khi truy cập Enterprise hiện yêu cầu đăng ký qua danh sách chờ).
Trên thị trường hiện tại, Grok Bot cạnh tranh trực tiếp với các giải pháp AI thực thi khác như Claude Cowork (do Anthropic phát hành chính thức vào tháng 04/2026 và được tích hợp miễn phí trong tất cả các gói Claude trả phí — tạo nên lợi thế cạnh tranh chi phí đáng kể so với ngưỡng 120–200 USD/tháng của Grok Bot), ChatGPT agent của OpenAI và các dự án mã nguồn mở như OpenClaw.
Kiến trúc máy tính đám mây riêng và năng lực thao tác máy tính (Computer-Use)
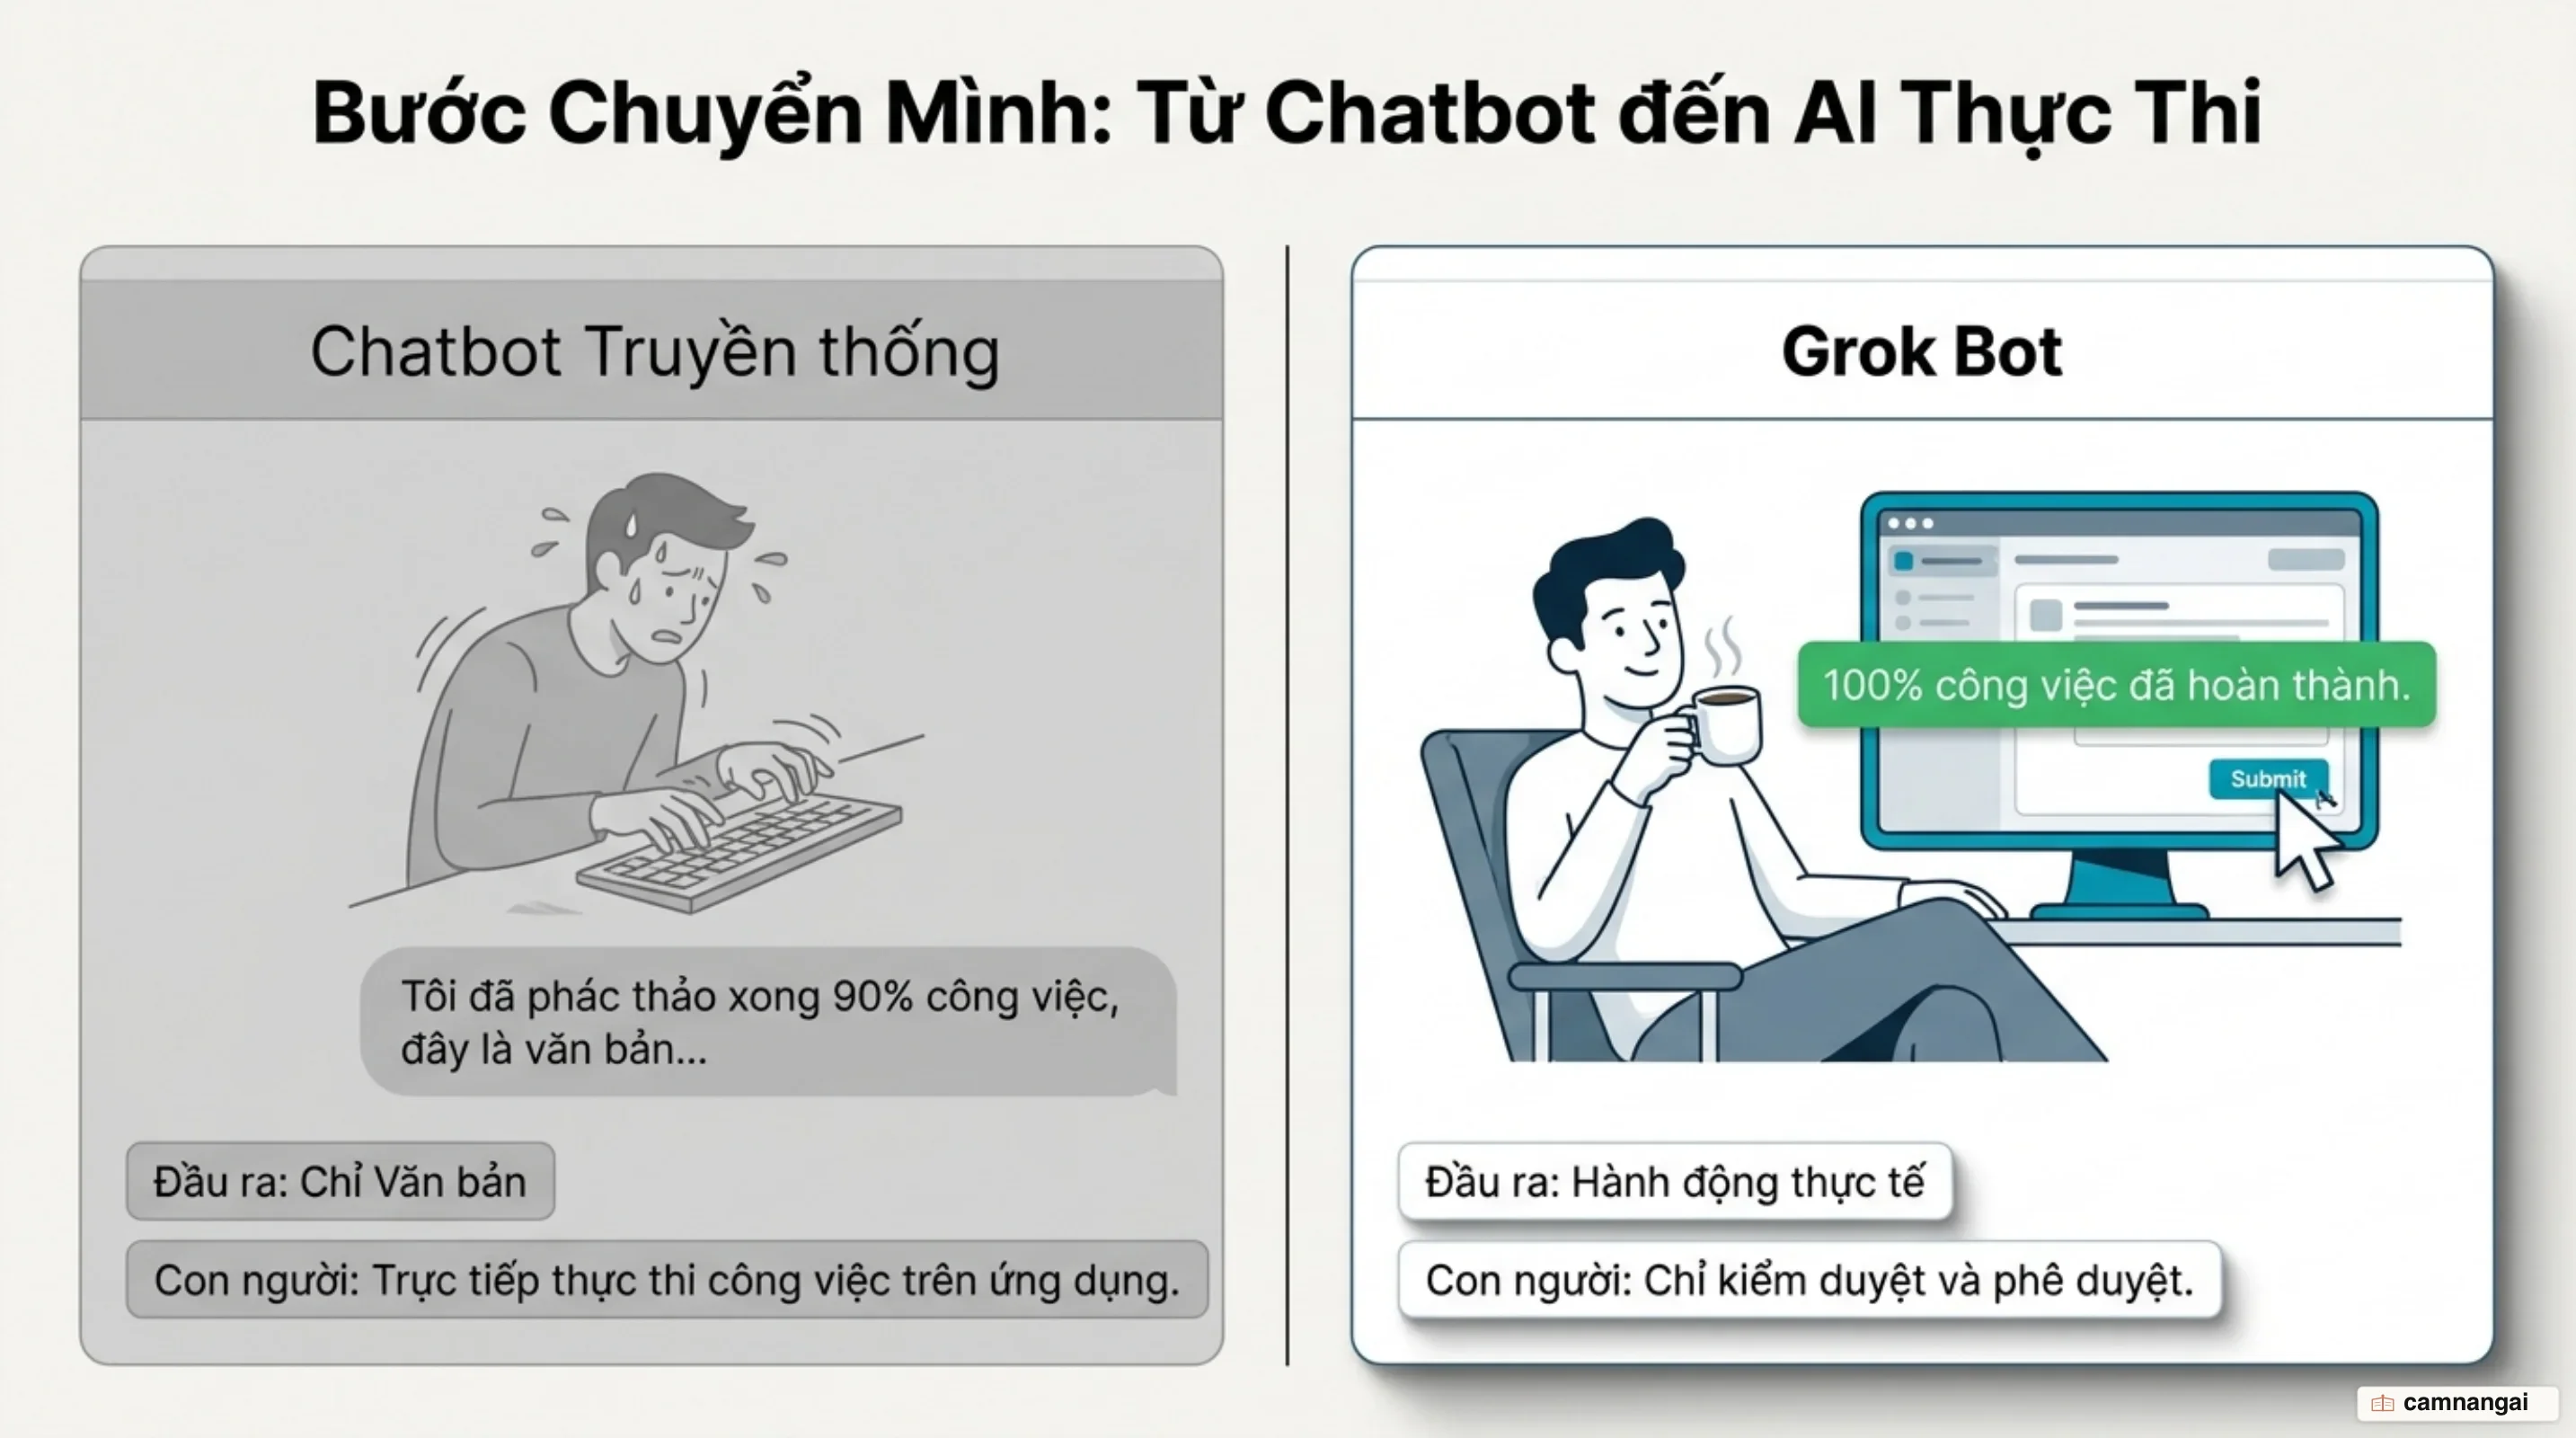
Dưới góc độ hạ tầng kỹ thuật, mỗi Grok Bot vận hành trên một máy tính ảo persistent (microVM) đặt
tại các trung tâm dữ liệu ở Mỹ. Máy tính ảo này được trang bị sẵn trình duyệt web, hệ thống tệp
tin local (/workspace) và terminal lệnh. Do máy tính chạy độc lập trên đám mây, các tác vụ dài
hơi vẫn tiếp tục diễn ra liên tục 24/7 ngay cả khi bạn tắt máy tính cá nhân hoặc ngắt kết nối di
động.
Một điểm đặc thù trong kiến trúc là cơ chế chia sẻ máy tính theo tài khoản. Tất cả các Bot được tạo ra bởi cùng một người dùng sẽ dùng chung một máy tính ảo đám mây. Điều này đồng nghĩa với việc các Bot chia sẻ chung phiên đăng nhập trình duyệt, lịch sử tệp tin và thông tin xác thực, giúp việc chuyển giao công việc giữa các Bot diễn ra mượt mà mà không cần thiết lập lại môi trường. Tuy nhiên, giữa các tài khoản người dùng khác nhau, hạ tầng thiết lập cơ chế cách ly phần cứng nghiêm ngặt để đảm bảo an toàn dữ liệu tuyệt đối.
Grok Bot vận hành dựa trên cơ chế tương tác kép:
- Computer-Use (Thao tác giao diện đồ họa UI): Bot chụp ảnh màn hình, nhận diện phần tử thị giác, click chuột, cuộn trang và nhập liệu thủ công khi dịch vụ mục tiêu không cung cấp API.
- Connected Apps / MCP (Ứng dụng kết nối cấu trúc): Bot kết nối qua giao thức (Model Context Protocol) hoặc OAuth đối với các dịch vụ như GitHub, Google Workspace, Slack, giúp tăng tốc độ xử lý và đảm bảo độ chính xác.
Năng lực tích lũy ngữ cảnh (Context compounding) giúp Grok Bot giữ lại bộ nhớ, trạng thái tệp tin và các tùy chỉnh của bạn qua nhiều phiên làm việc liên tục. Trạng thái không gian làm việc được duy trì qua thời gian thay vì bị xóa sạch về trạng thái ban đầu sau mỗi lần hoàn thành câu lệnh.
Thiết lập vai trò chuyên biệt và dạy việc qua thị phạm (Show, Don't Tell)
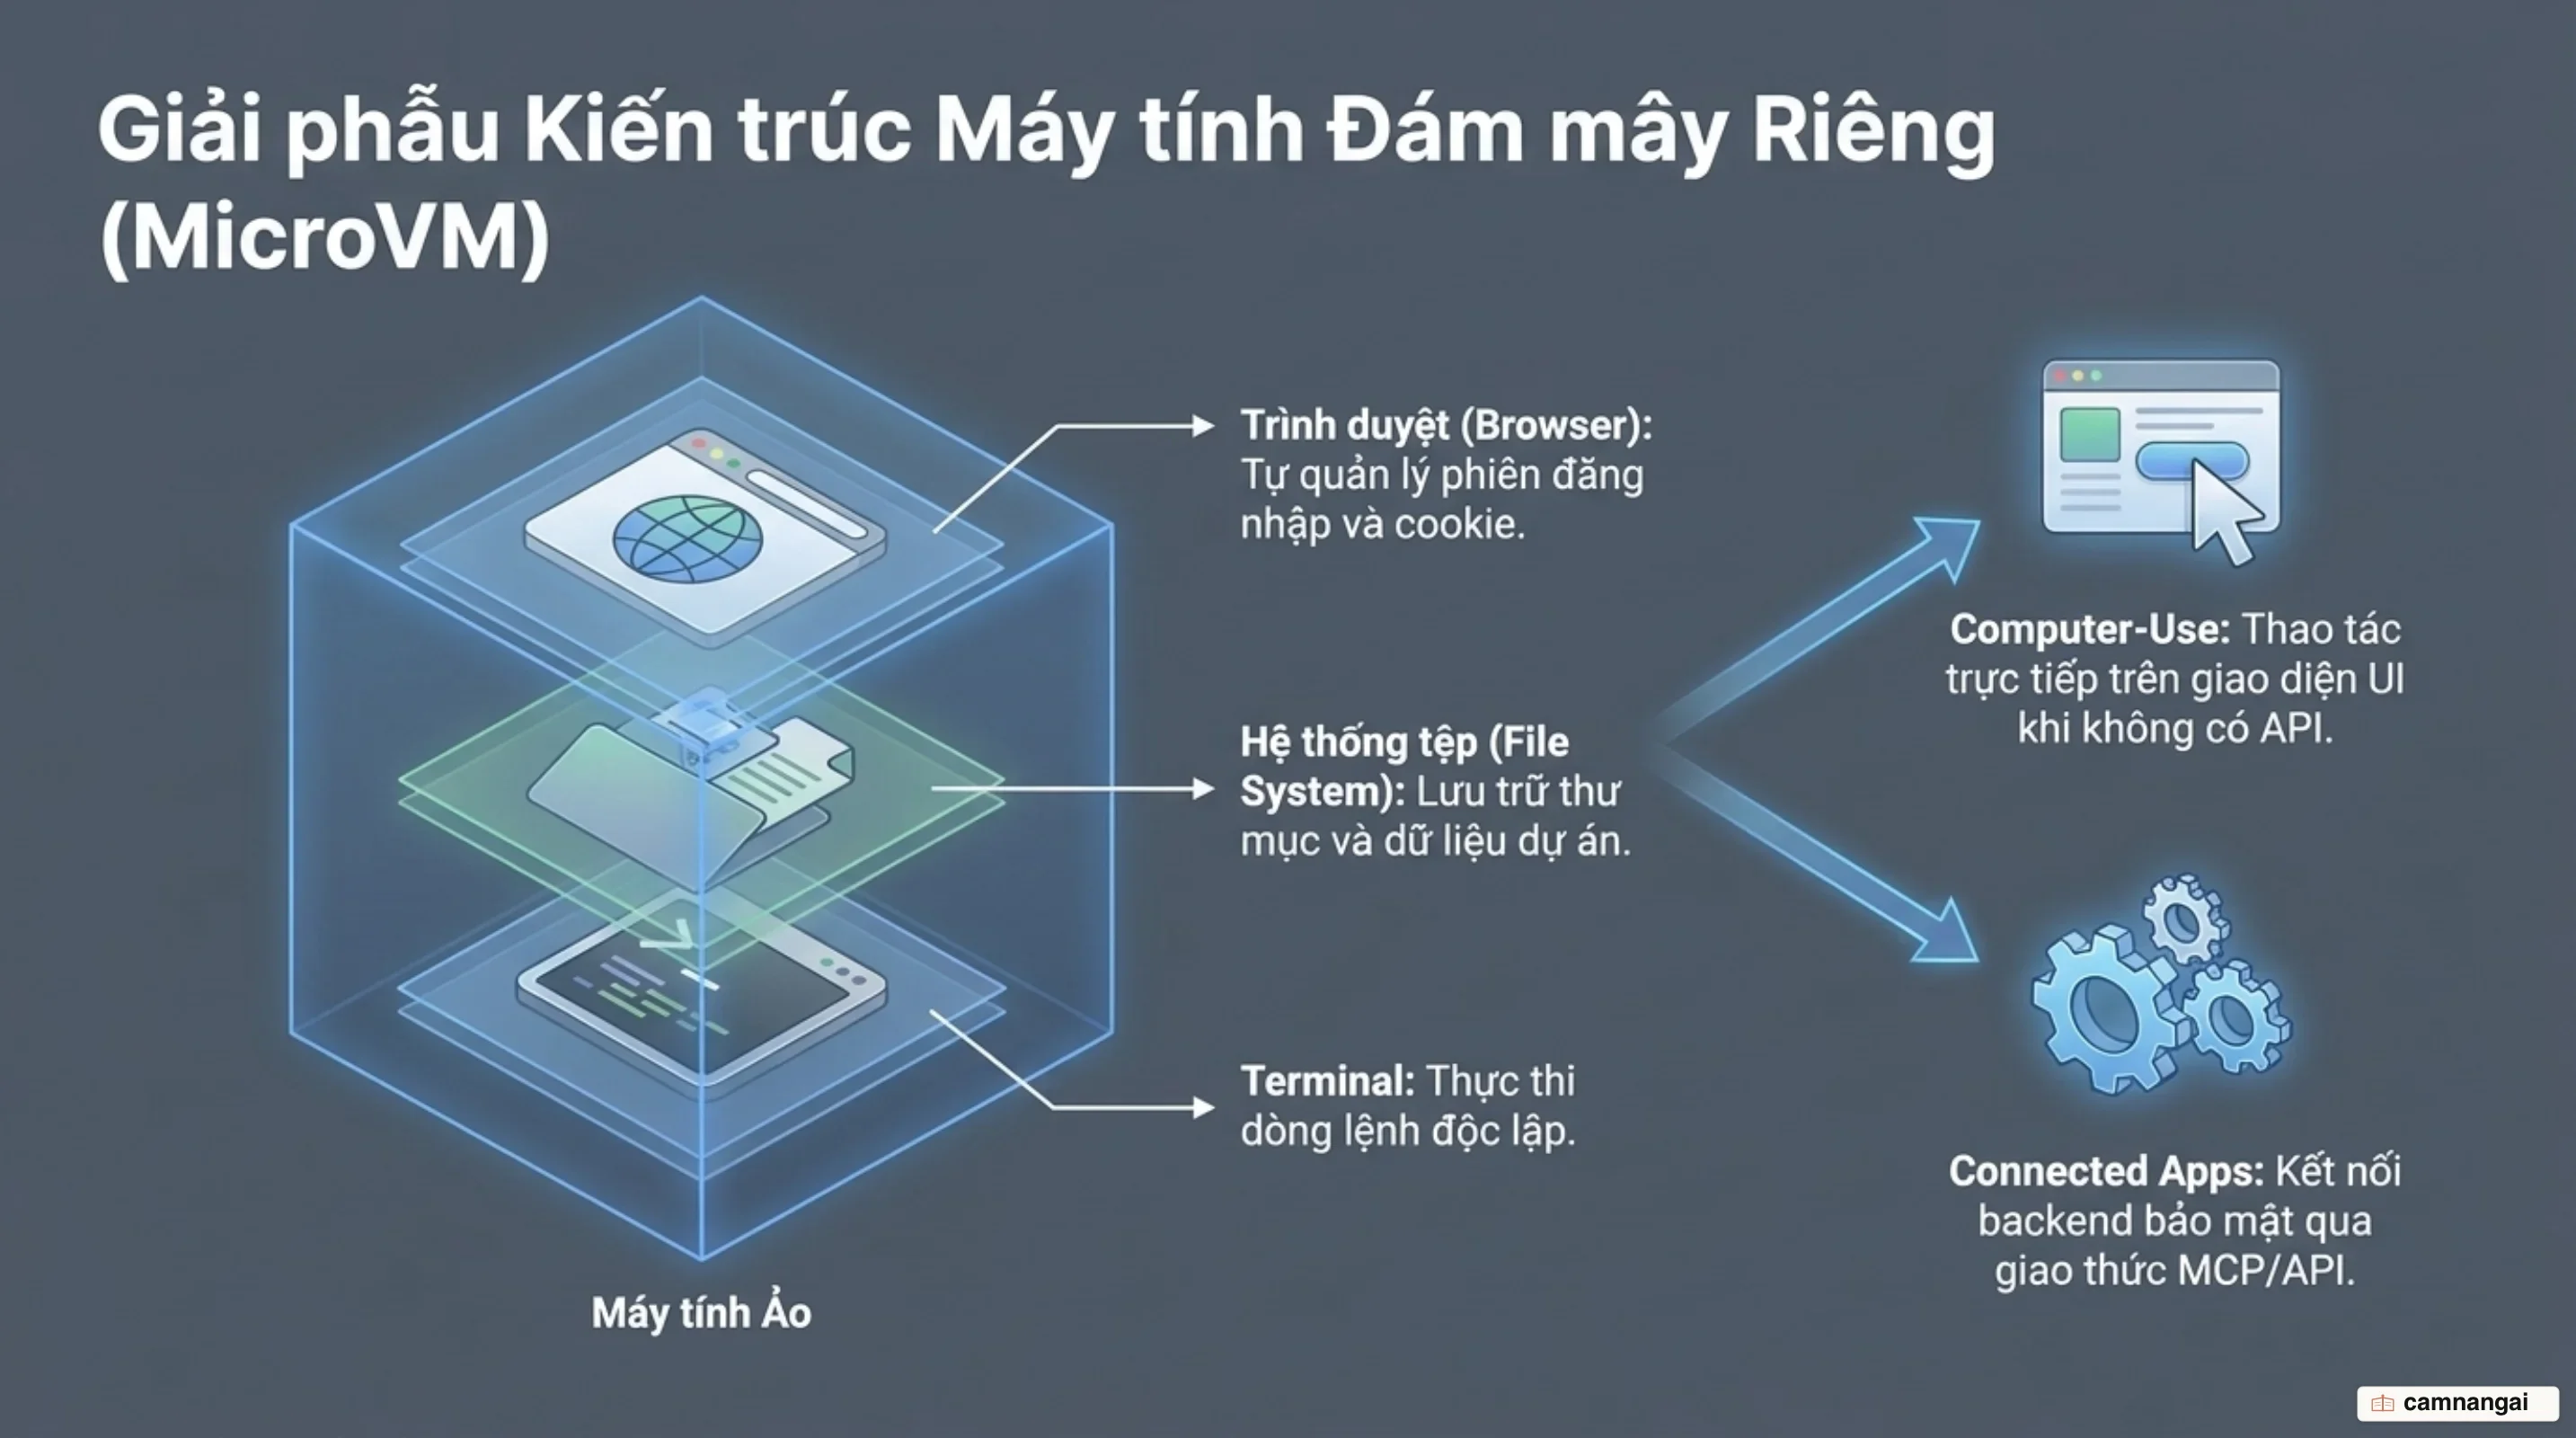
Quy trình thiết lập Grok Bot không đòi hỏi bạn phải viết mã lập trình hay cấu hình API phức tạp. Tính năng "Teach-a-task" (Dạy việc qua thị phạm) cho phép bạn thực hiện thao tác thủ công quy trình làm việc trên màn hình một lần duy nhất. Tính năng này ghi lại các tương tác thị giác trong thời lượng tối đa 10 phút (chỉ quay màn hình, không ghi âm micro), từ đó Grok Bot tự phân tích các cú click, luồng chuyển trang và nhập liệu để đóng gói thành một bản nháp kỹ năng (skill). Kỹ năng nháp này sau đó cần bạn tinh chỉnh ranh giới phê duyệt và xử lý ngoại lệ trước khi đưa vào vận hành tự động.
Khi khởi tạo một Bot mới, bạn gán cho nó một vai trò cụ thể bằng cách đặt tên, mô tả phạm vi công việc, nguồn dữ liệu đầu vào và các ranh giới phê duyệt nghiêm ngặt. Hệ thống phân định rõ hai khái niệm cốt lõi:
- Kỹ năng (Skill): Tập hợp các hướng dẫn, logic xử lý và bước kỹ thuật để hoàn thành một tác vụ cụ thể.
- Quy trình tự động (Routine): Lịch trình kích hoạt kỹ năng, chạy theo thời gian định kỳ (cron) hoặc theo sự kiện (trigger) như tin nhắn Slack mới hay thông báo thay đổi trên GitHub.
Để xử lý dữ liệu nhạy cảm, Grok Bot tích hợp cơ chế quản lý thông tin đăng nhập thông qua Vault, 1Password hoặc biểu mẫu an toàn (Secure Form). Mật khẩu, số thẻ thanh toán và API key được điền tự động vào các ô nhập liệu bằng phương pháp tham chiếu địa chỉ. Mô hình AI tuyệt đối không tiếp cận, lưu trữ hay ghi nhận các chuỗi ký tự thô này trong nhật ký hội thoại.
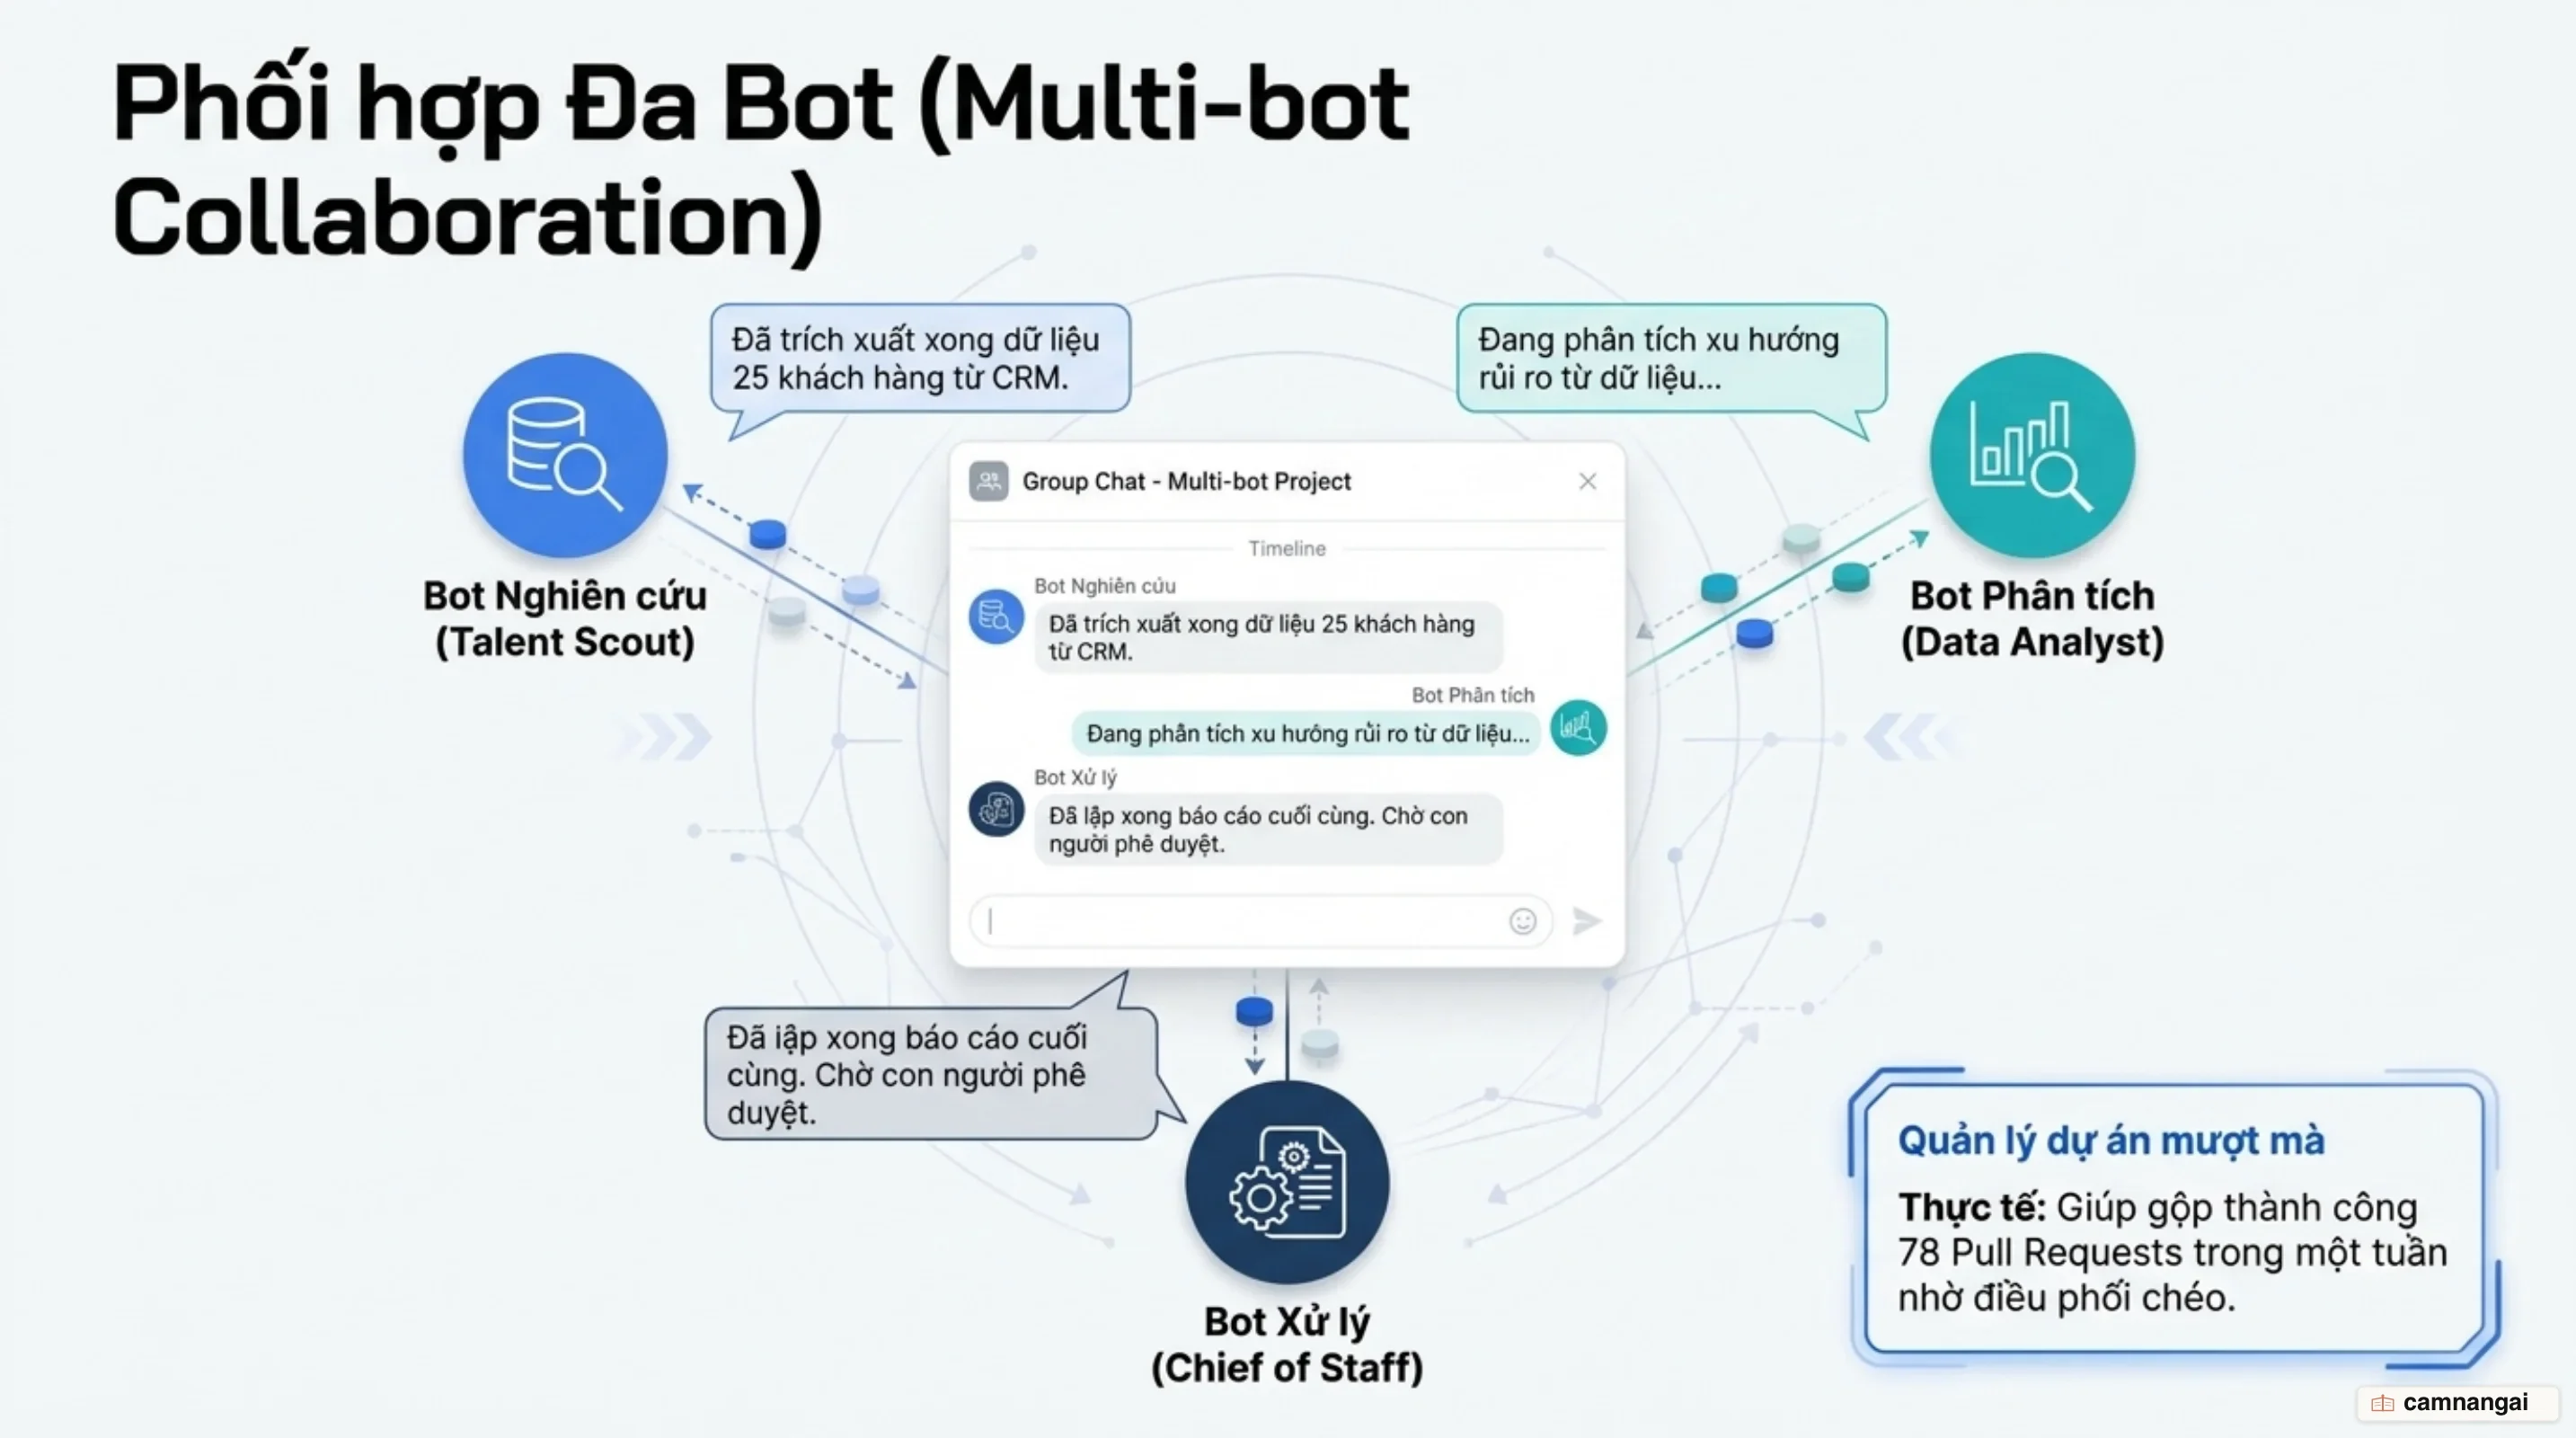
Phối hợp đa bot: Khi các đồng nghiệp AI làm việc nhóm
Thay vì bắt một Bot duy nhất đảm nhận toàn bộ khối lượng công việc phức tạp, kiến trúc của Grok Bot khuyến khích mô hình đa agent (multi-bot architecture). Bạn có thể chia nhỏ hệ thống thành một đội ngũ Bot chuyên hóa: Bot Inbox (quản lý hộp thư), Bot GitHub (theo dõi mã nguồn), Bot Bugs (tái hiện lỗi), Bot Vault (lưu trữ tri thức) và Bot Config (cấu hình hệ thống).
Các Bot phối hợp trực tiếp với nhau thông qua không gian Chat Nhóm (Group Chat) hỗ trợ từ 2 đến 6 Bot. Trong phòng chat này, bạn sử dụng cú pháp @mention để giao việc chính xác cho một Bot chuyên trách (ví dụ @Researcher), hoặc dùng @everyone để cập nhật trạng thái chung cho toàn nhóm.
Cơ chế bàn giao tác vụ bất đồng bộ (Asynchronous handoff) cho phép các Bot tự gửi tin nhắn chạy ngầm, chuyển giao dữ liệu đầu ra của bước trước làm đầu vào cho bước sau mà không cần con người đóng vai trò điều hướng trung gian. Nhằm tránh xung đột hệ thống tệp và trình duyệt trên máy tính ảo chia sẻ, nguyên tắc thiết kế bắt buộc là gán đúng một Bot chịu trách nhiệm cho từng giai đoạn cụ thể của quy trình.
Cơ chế an toàn và kiểm soát: Auto Review và ranh giới phê duyệt
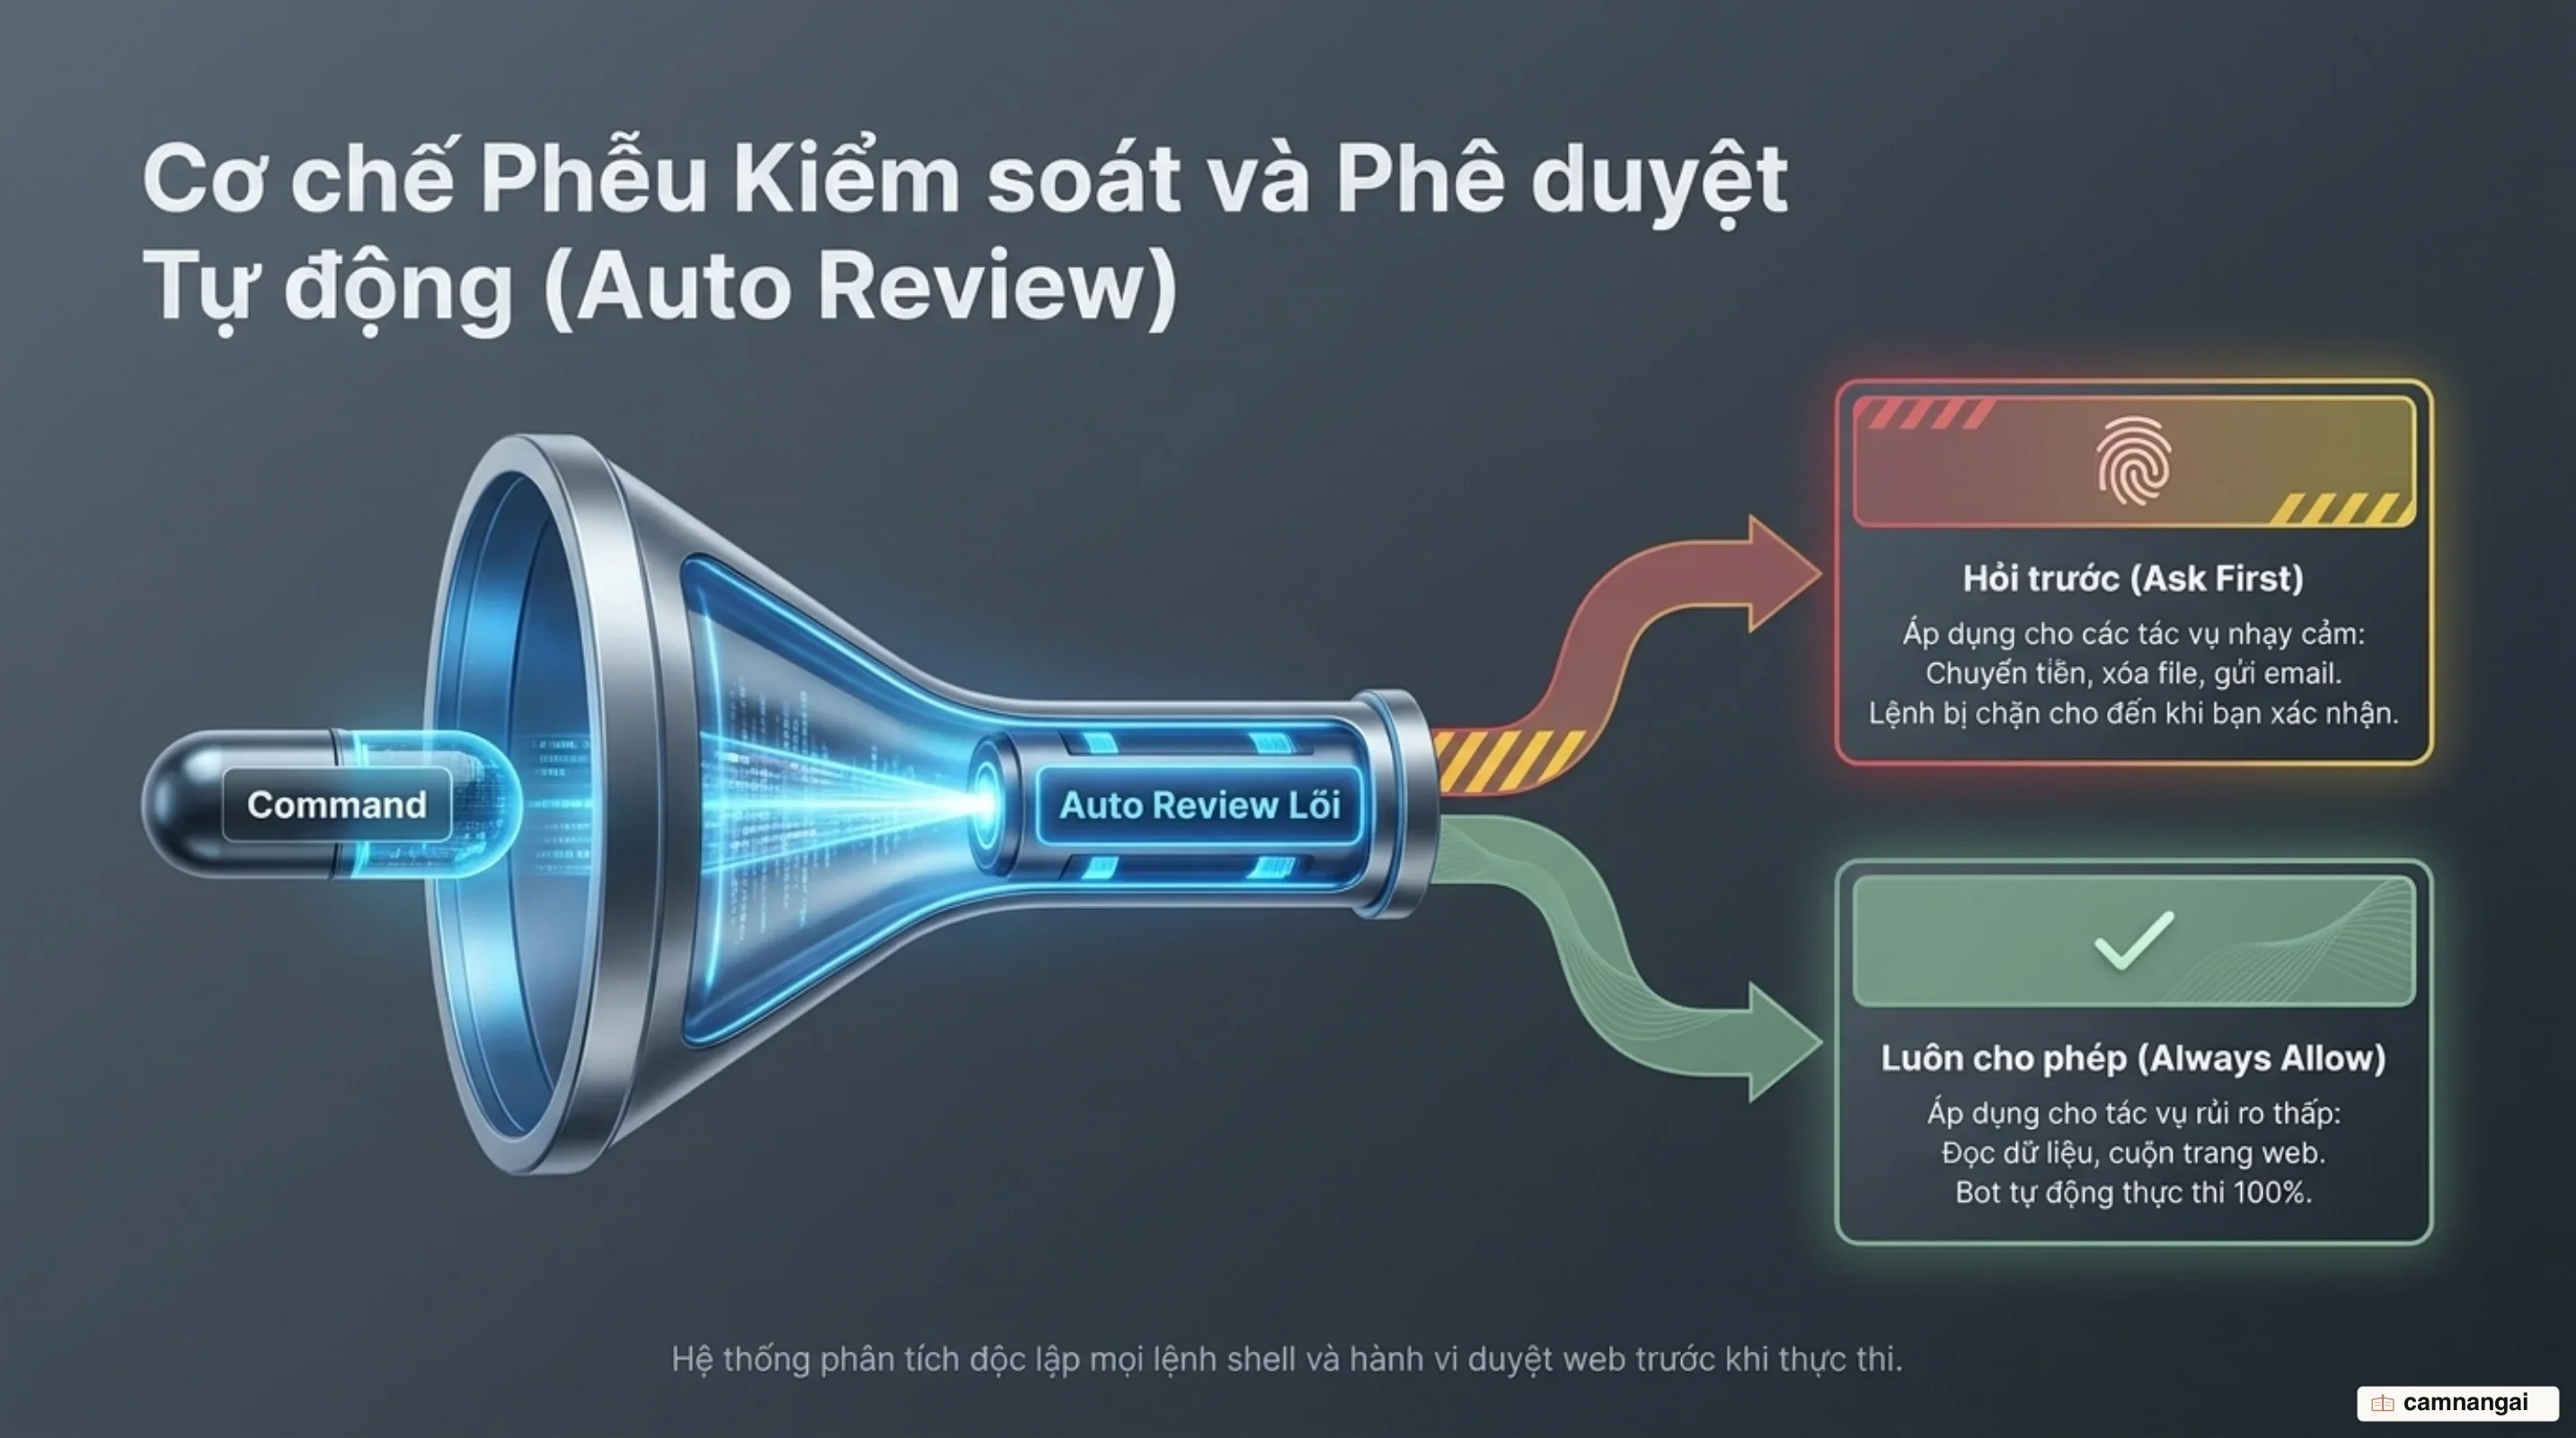
Để đảm bảo an toàn vận hành, Grok Bot áp dụng nguyên tắc Human-in-the-loop (Con người trong vòng kiểm soát). Mọi hành động có rủi ro cao hoặc tác động ra bên ngoài — như chuyển tiền, thay đổi ngân sách, xóa tệp tin hay gửi tin nhắn ra bên ngoài — bắt buộc phải dừng lại để chờ bạn xác nhận qua các tùy chọn: Allow once (Cho phép một lần), Always allow (Luôn cho phép) hoặc Deny (Từ chối).
Lớp phòng thủ thứ hai là Auto Review — một mô hình đánh giá độc lập chạy ngầm để thẩm định lệnh shell, lời gọi app, thao tác máy tính và việc khởi tạo agent trước khi thi hành. Trong tổ chức, các quy tắc áp dụng bắt buộc do Admin thiết lập (Team Rules) sẽ quản lý toàn bộ nhân sự. Đối với cá nhân, người dùng có thể thiết lập Custom Personal Rules, trong đó quy tắc Ask first (Hỏi trước) luôn được ưu tiên áp dụng cao hơn quy tắc Allow automatically (Tự động cho phép) khi có xung đột.
Đối với các tổ chức Enterprise, quản trị viên có quyền thiết lập chính sách truy cập mạng (Network Controls) để kiểm soát các tên miền mà máy tính ảo của Bot có thể kết nối:
| Chế độ Network Policy | Tác động truy cập |
|---|---|
| Allow All Network Access | Cho phép truy cập mọi đích (Mặc định cho bản Teams tự phục vụ). |
| Allow All Sites Except These | Cho phép mọi đích, ngoại trừ danh sách tối đa 50 trang web cụ thể bị chặn. |
| Defaults + Team Allowlist | Cho phép các đích mặc định của Cursor kết hợp danh sách trắng của đội ngũ. |
| Team Allowlist Only | Chỉ cho phép danh sách trắng của đội ngũ và các kết nối hạ tầng bắt buộc. |
Khi kích hoạt tùy chọn Apply to MCP servers, chính sách mạng sẽ áp dụng lên cả các máy trị từ xa chạy qua Cursor cloud. Do đó, các kết nối ứng dụng tích hợp sẵn cần phải được khai báo địa chỉ API cụ thể trong danh sách trắng (Allowed destinations). Ví dụ: GitHub yêu cầu api.github.com, Gmail yêu cầu gmail.googleapis.com, X yêu cầu api.x.com, hay Slack và Google Workspace đòi hỏi các đầu mối API tương ứng. Ngoài ra, tính năng Inference Hooks (Beta Enterprise) cho phép gửi dữ liệu đầu vào và công cụ kiểm tra qua một máy chủ an ninh độc lập trước khi mô hình xử lý, giúp ngăn chặn nguy cơ tấn công . Hạ tầng vận hành Grok Bot đạt các chứng nhận an toàn thông tin ISO/IEC 27001 và ISO/IEC 42001 do Schellman cấp cho Anysphere.
Những ca sử dụng thực tế mang lại đòn bẩy cao nhất
Các quy trình tăng trưởng kinh doanh và tuyển dụng nhân sự nhận được đòn bẩy cao nhất khi ứng dụng Grok Bot. Đối với hoạt động tìm kiếm khách hàng tiềm năng (Sales outbound), Bot tự động truy cập danh sách tài khoản CRM, thực hiện chấm điểm theo tiêu chí ICP, tra cứu thông tin nhân sự trên web và tự soạn sẵn các bản nháp email hoặc tin nhắn LinkedIn đưa vào hàng chờ phê duyệt. Tương tự, trong mảng tuyển dụng (Talent scout), Bot quét qua hồ sơ ứng viên trên các nền tảng, đối soát với mô tả công việc, loại trừ những người đã có trong hệ thống ATS và chuẩn bị sẵn các bản nháp liên hệ mà không tự ý gửi thư ra bên ngoài.
Ở nhóm tác vụ điều hành và quản lý tài chính, Grok Bot đóng vai trò như một trợ lý tổng hợp (Chief of Staff) và quản lý chi phí (Expense manager). Bot tiến hành quét qua lịch làm việc, tin nhắn Slack, email và ghi chú cuộc họp định kỳ để trích xuất danh sách công việc ưu tiên hàng ngày, kèm theo đường dẫn nguồn trực tiếp để lãnh đạo kiểm tra. Trong công tác kế toán, Bot đối soát hóa đơn gửi về email với chính sách chi tiêu của công ty, phát hiện các giao dịch bất thường, lập bảng tổng hợp và soạn sẵn email nhắc nhở nhân sự hoàn thiện chứng từ.
Đối với vận hành kỹ thuật và tiếp thị số, Grok Bot giải quyết triệt để các tác vụ lặp đi lặp lại có khối lượng click chuột lớn. Trong khâu kiểm thử phần mềm (Bug reproduction), Bot nhận báo cáo sự cố, tự đăng nhập môi trường Staging bằng tài khoản test, thực hiện lại chính xác các bước gây lỗi, chụp ảnh màn hình, thu thập log hệ thống và xuất gói hồ sơ tái hiện lỗi (repro pack) hoàn chỉnh cho đội kỹ thuật. Trong quản lý quảng cáo (Paid media), Bot theo dõi chỉ số CAC và chi tiêu thực tế trên Google Ads / Meta Ads, so sánh với ngân sách mục tiêu, đề xuất phân bổ lại dòng tiền và gửi bản nháp báo cáo lên kênh Slack nội bộ để chờ duyệt.
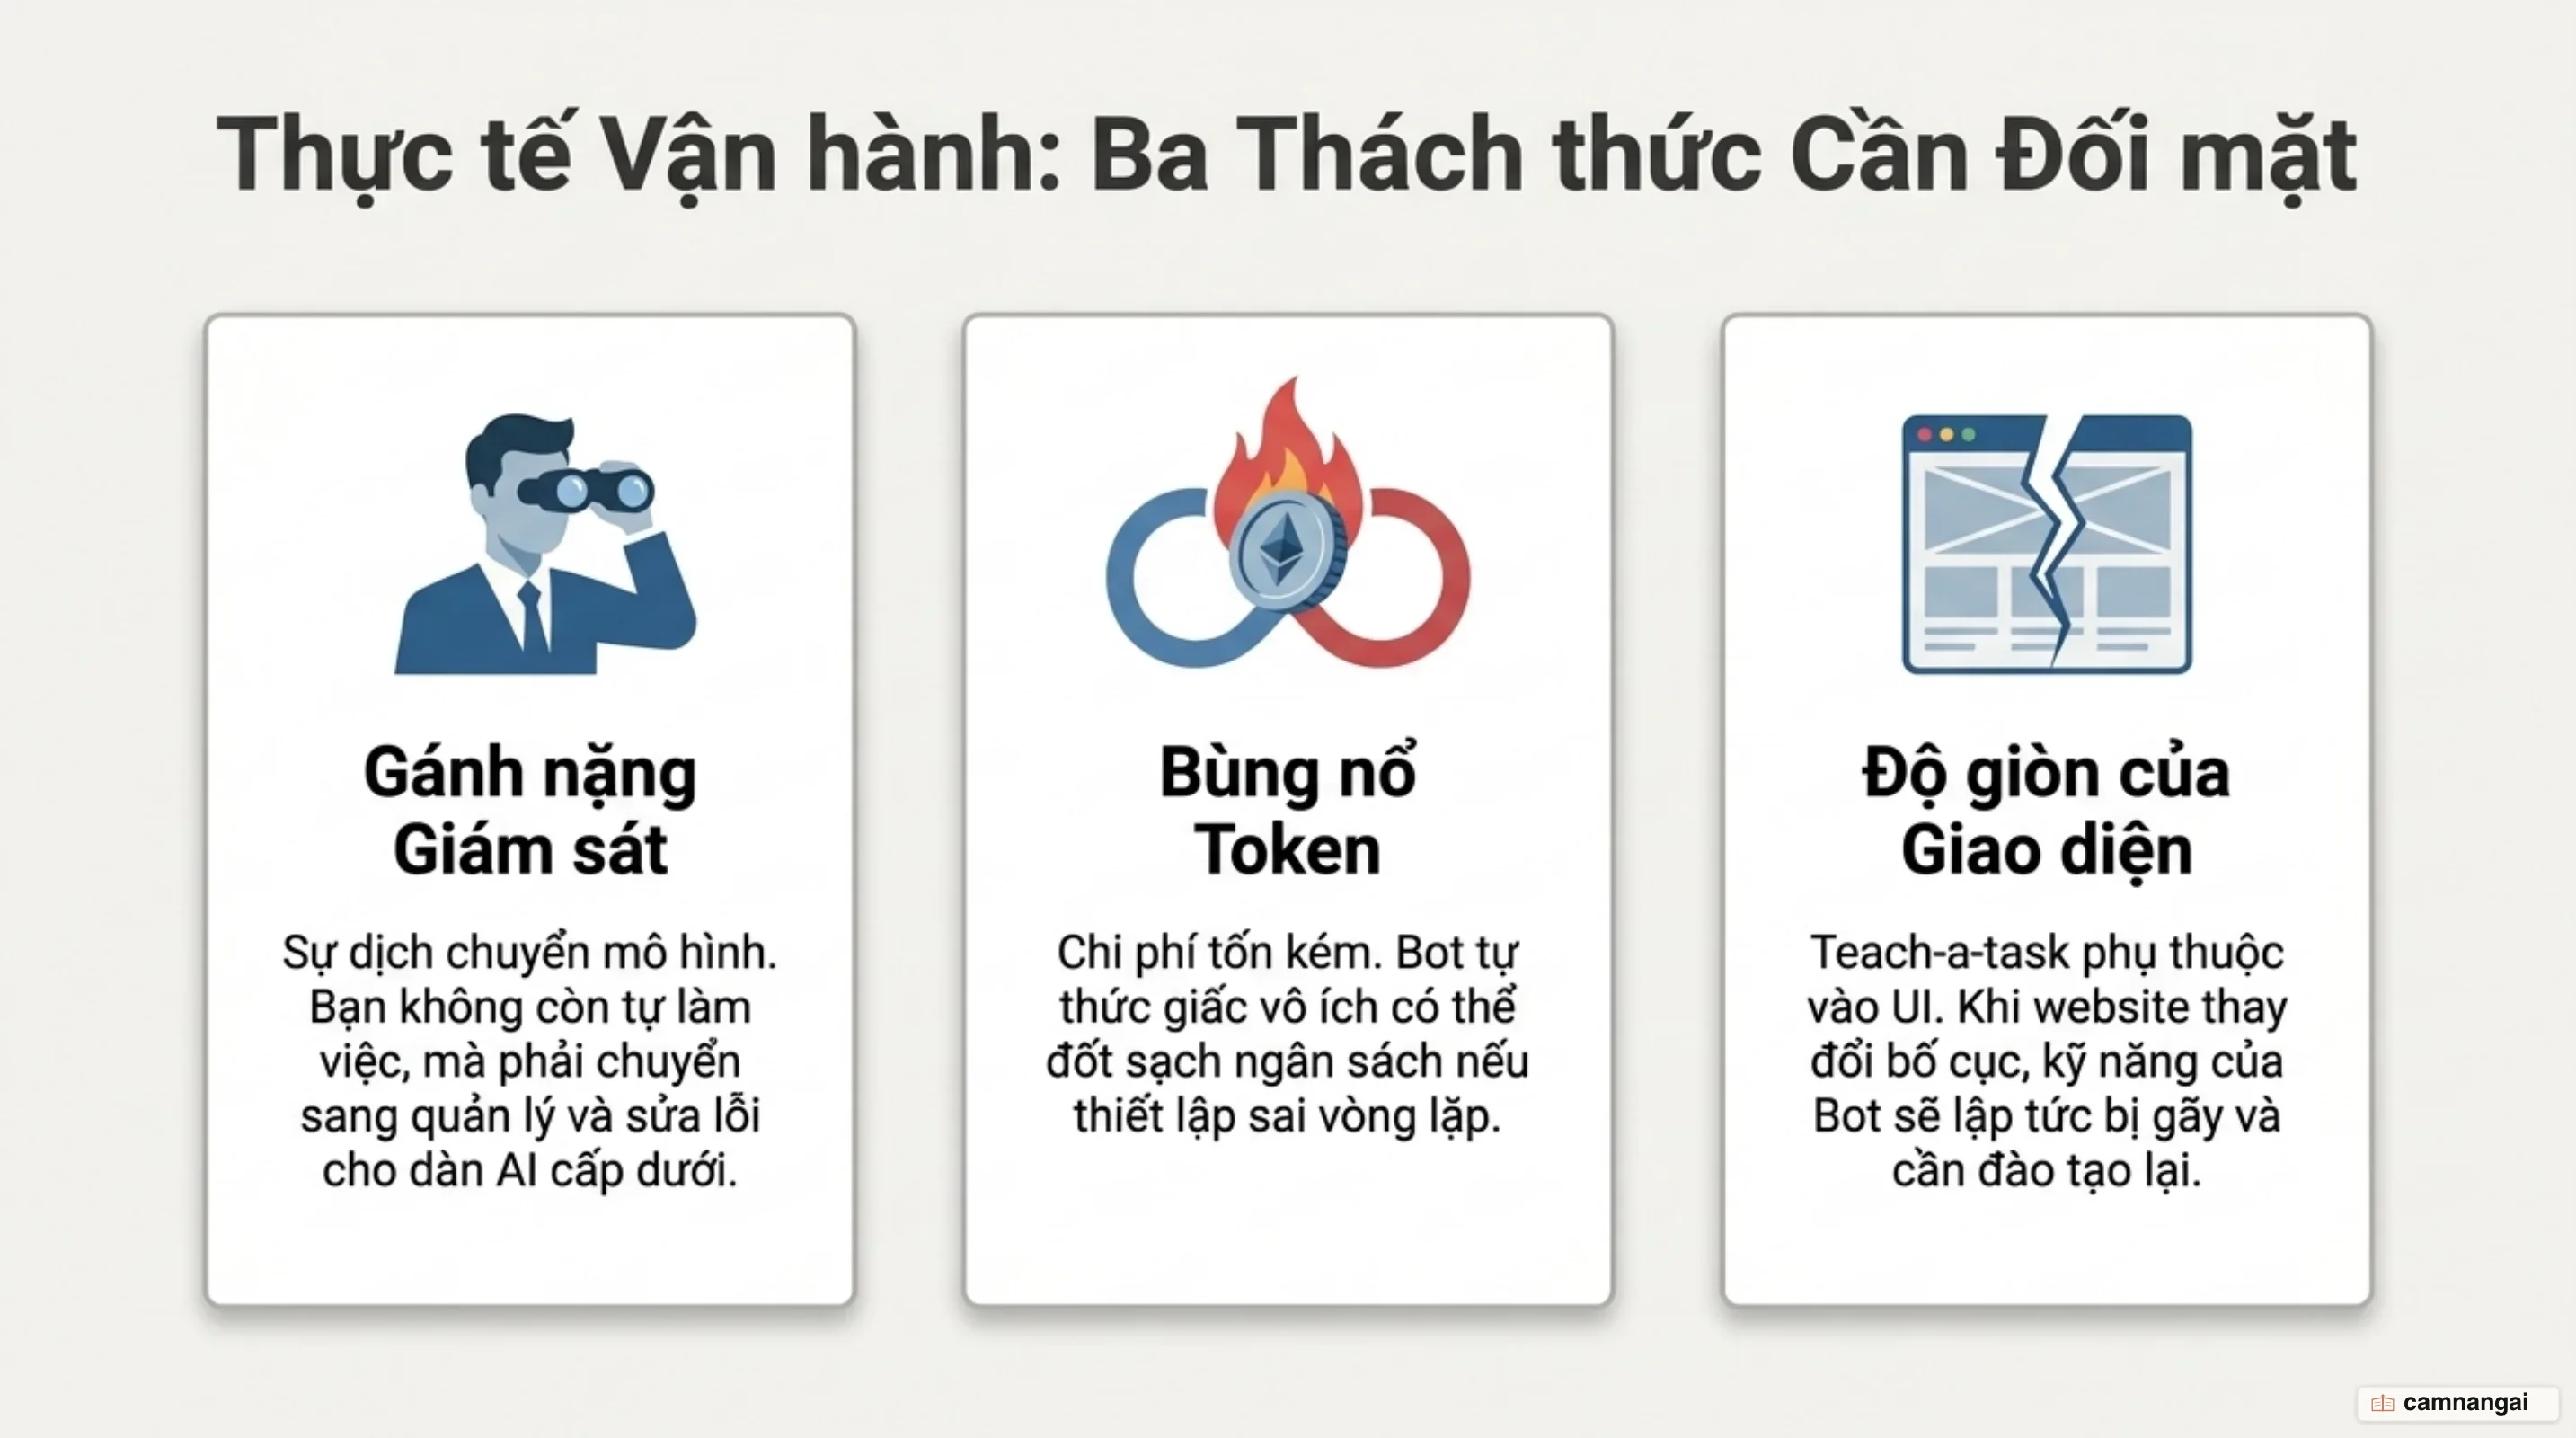
Cái giá của tự động hóa: Chi phí token, độ giòn giao diện và gánh nặng giám sát
Mặc dù mang lại hiệu quả thao tác, Grok Bot tồn tại những hạn chế kiến trúc nghiêm trọng về chi phí vận hành. Nguyên nhân nằm ở cơ chế Router queue: mọi sự kiện kích hoạt (webhook, lịch hẹn, tin nhắn, phản hồi từ bot khác) đều đẩy một yêu cầu vào hàng chờ và bắt buộc hệ thống phải khởi chạy một lượt mô hình (model turn evaluation) để câu lập trình viên đánh giá: "Có dữ liệu gì đáng để nói không?". Ngay cả khi Bot quyết định giữ yên lặng (không gọi công cụ SendToUser), lượt đánh giá đó vẫn tiêu tốn inference. Thực tế vận hành ghi nhận một hệ thống gồm 16 Bot chạy ngầm có thể tiêu tốn 100 USD chỉ sau một cuối tuần do bị kích hoạt 500–750 lượt/ngày bởi các sự kiện vô ích, nhanh chóng làm cạn kiệt hạn ngạch tài khoản.
Nhược điểm kỹ thuật thứ hai là độ giòn của giao diện (Brittle UI). Các kỹ năng được xây dựng qua tính năng Teach-a-task rất dễ bị vỡ luồng khi trang web mục tiêu cập nhật mã nguồn hoặc thay đổi bố cục (layout). Khi vị trí các nút bấm bị lệch, Bot có xu hướng tiếp tục click mù vào vị trí tọa độ cũ mà không phát ra cảnh báo dừng hệ thống, dẫn đến việc thực thi sai lệch.
Cuối cùng là gánh nặng giám sát và giới hạn về tính bất biến của luồng công việc. Do các lượt chạy phụ thuộc vào trigger, xuất hiện hiện tượng Bot phản hồi "Tôi sẽ xử lý và quay lại sau" nhưng sau đó hoàn toàn im lặng do không có cơ chế tự kích hoạt lại khi tác vụ ngầm hoàn tất. Bên cạnh đó, cơ chế tự động nén và ghi đè bộ nhớ ngắn hạn có thể làm trôi mất các ngữ cảnh quan trọng. Rủi ro hệ thống lớn nhất xảy ra khi Bot thực hiện sai một bước nhỏ ở đầu quy trình nhưng vẫn tiếp tục thao tác với độ tin cậy cao, gây ra hậu quả sai lệch dây chuyền ở các hệ thống phía sau (downstream).
Khi nào nên đưa AI đồng nghiệp vào quy trình làm việc?
Bạn chỉ nên đưa Grok Bot vào quy trình khi đã đăng ký sẵn các gói dịch vụ hỗ trợ (Cursor Ultra, Cursor Teams Premium, SuperGrok Heavy), sở hữu các chuỗi tác vụ có tính chất lặp lại cao, khối lượng click chuột lớn và sẵn sàng dành thời gian giám sát trực tiếp trong những lần chạy đầu tiên.
Bắt đầu triển khai bằng đúng 1 quy trình đơn giản, có ranh giới rõ ràng (ví dụ: đối soát danh sách dữ liệu hoặc tổng hợp báo cáo đọc chậm), trực tiếp quan sát Bot thực hiện end-to-end vài lần để tinh chỉnh hướng dẫn, và luôn cài đặt ranh giới phê duyệt bắt buộc đối với tất cả các hành động phát sinh chi phí hoặc gửi thông tin ra bên ngoài.
Tài liệu tham khảo
- Grok Bot Review: Is xAI's Computer-Use Agent Worth It?
- Grok Bot security | Cursor Docs
- Grok Bot use cases | Cursor Docs
- Grok Bot xAI / Cursor: AI agents guide for SMBs
- Grok Bot | Cursor Docs
- GrokBot is amazing. Here's why I stopped using it.
- Work with Grok Bot | Cursor Docs
- xAI Launches Grok Bot, Always-On AI Teammates With Their Own Cloud Computers – Unite.AI